สรุปคำตอบ
WordPress ติดมัลแวร์ คือการที่เว็บถูกฝังโค้ดอันตรายไว้ในไฟล์หรือฐานข้อมูล เพื่อพาผู้เข้าชมไปเว็บอื่น ส่งสแปม สร้างหน้าสแปมใน Google หรือเปิดทางให้แฮกเกอร์กลับเข้ามา อาการที่พบบ่อยคือเว็บเด้งไปเว็บพนันเฉพาะเมื่อเข้าจากมือถือหรือ Google, Google ขึ้นเตือนว่าเว็บอันตราย, Hosting แจ้งพบ Malware, มีไฟล์ .php แปลกใน wp-content/uploads หรือมี Admin ที่ไม่ได้สร้าง ตรวจเบื้องต้นได้ด้วย Sucuri SiteCheck การค้น site:ชื่อเว็บ ใน Google และสแกนด้วย Wordfence
WordPress คือระบบจัดการเว็บไซต์ (CMS) ที่ได้รับความนิยมมากที่สุดในโลก ขับเคลื่อนเว็บไซต์ราว 40% ของทั้งโลก (ข้อมูล W3Techs ตุลาคม 2026) ความนิยมนี้เองที่ทำให้ WordPress ตกเป็นเป้าหมายอันดับต้น ๆ ของแฮกเกอร์และบอทอัตโนมัติ บทความนี้จะช่วยให้คุณสังเกตอาการที่บ่งบอกว่าเว็บไซต์อาจติดมัลแวร์ พร้อมวิธีตรวจสอบเบื้องต้นด้วยตัวเองก่อนตัดสินใจว่าจะแก้เองหรือเรียกผู้เชี่ยวชาญ
คำว่าไวรัสกับมัลแวร์มีความหมายต่างกัน ดูนิยามและประเภทของมัลแวร์บนเว็บไซต์ได้ที่ Malware คืออะไร มีกี่ประเภท
อาการที่บ่งบอกว่า WordPress ติดมัลแวร์
มัลแวร์บน WordPress มักไม่แสดงตัวตรง ๆ แต่จะทิ้งร่องรอยให้สังเกตได้ หากเว็บของคุณมีอาการเหล่านี้ตั้งแต่ 1 ข้อขึ้นไป มีความเป็นไปได้สูงว่าถูกฝังโค้ดอันตราย:
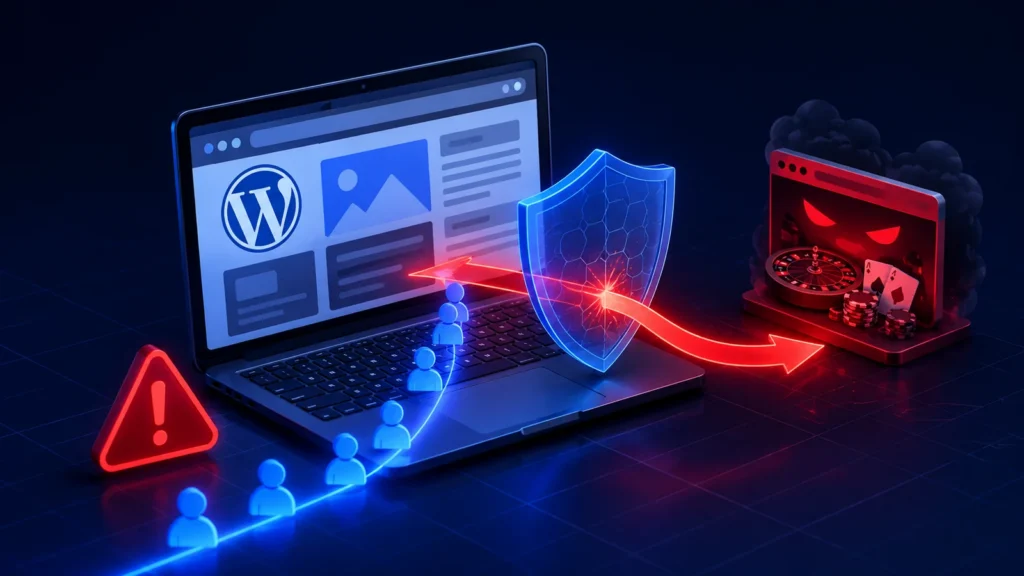
- เว็บเด้งไปหน้าอื่นเอง — โดยเฉพาะเด้งไปเว็บพนัน เว็บขายยา หรือเว็บปลอม โดยมักเด้งเฉพาะเมื่อเข้าจากมือถือหรือจาก Google เท่านั้น ซึ่งตรงกับตัวอย่างในนโยบาย Hacked content ของ Google (อ่าน วิธีแก้เว็บเด้งไปเว็บพนัน)
- Google ขึ้นเตือน “ไซต์นี้อาจเป็นอันตราย” — หน้าจอแดงก่อนเข้าเว็บ หรือเว็บถูกถอดออกจากผลการค้นหา
- โฮสติ้งส่งอีเมลแจ้งพบ Malware หรือระงับบัญชี (suspend) — อ่าน เมื่อโฮสติ้งแจ้งพบมัลแวร์ ต้องทำอย่างไร
- มีไฟล์หรือโฟลเดอร์แปลกปลอม เช่น ไฟล์
.phpชื่อสุ่มในโฟลเดอร์wp-content/uploadsซึ่งปกติไม่ควรมีไฟล์รันโค้ด - มี User ระดับ Admin ที่คุณไม่ได้สร้าง โผล่ขึ้นมาในระบบ ซึ่งWordPress.org จัดเป็นสัญญาณชัดเจนว่าเว็บถูกแฮก
- ผลค้นหา Google แสดงข้อความภาษาญี่ปุ่นหรือชื่อยาผิดกฎหมาย (เรียกว่า Japanese Keyword Hack และ Pharma Hack)
- เว็บโหลดช้าผิดปกติ หรือโฮสติ้งแจ้งว่าใช้ทรัพยากร (CPU) สูงเกินจริง เพราะมัลแวร์มักแอบส่งสแปมหรือขุดเหรียญอยู่เบื้องหลัง
- เข้า wp-admin ไม่ได้ ทั้งที่รหัสผ่านถูกต้อง
สาเหตุที่ทำให้ WordPress ติดมัลแวร์
การเข้าใจต้นเหตุจะช่วยให้แก้ได้ตรงจุดและป้องกันไม่ให้เกิดซ้ำ สาเหตุที่พบบ่อยที่สุดได้แก่:
- ใช้ Plugin หรือ Theme เถื่อน (Nulled) — เป็นช่องทางที่เสี่ยงมาก เพราะมักมี Backdoor ฝังมาตั้งแต่แรก
- ไม่อัปเดต WordPress, Plugin หรือ Theme — ช่องโหว่เก่าที่ถูกเปิดเผยแล้วคือเป้าหมายง่ายของบอท โดยPatchstack รายงานช่องโหว่ใหม่ 11,334 รายการในปี 2025 และ 91% อยู่ใน Plugin (อ่าน ทำไมต้องอัปเดต Plugin และ Theme)
- รหัสผ่านอ่อนแอ หรือใช้ Username ว่า
adminทำให้ถูกเดารหัสได้ง่าย - โฮสติ้งคุณภาพต่ำ ที่ความปลอดภัยหละหลวม หรือแชร์เซิร์ฟเวอร์กับเว็บที่ติดเชื้ออยู่แล้ว
ตัวอย่างสิ่งที่จะเห็นเมื่อเว็บติดมัลแวร์
สองจุดที่เจ้าของเว็บเช็กเองได้ทันทีโดยไม่ต้องเข้า Hosting คือโค้ดหน้าเว็บ และผลค้นหาใน Google ตัวอย่างในหัวข้อนี้ตัดส่วนที่ทำงานได้ออกแล้ว และเปลี่ยนโดเมนเป็นโดเมนสมมติ .example ใช้เพื่อให้จำหน้าตาได้เวลาเจอในเว็บของคุณเท่านั้น
ใน view-source ของหน้าเว็บ (กด Ctrl+U)
…
<script src="https://cdn-jquery.example/jquery.min.js?v=3.7"></script>   ← โดเมนเลียนแบบ jQuery
<script>eval(atob('ZG9jdW1lbnQud3JpdGUo…ตัดออก…'))</script>
</body>
</html>
จุดสังเกต: script ที่โหลดจากโดเมนที่คุณไม่รู้จัก โดยเฉพาะชื่อที่เลียนแบบของจริงอย่าง jquery หรือ google-analytics และโค้ด eval(atob( ก่อน </body>
ในผลค้นหา Google เมื่อค้น site:โดเมนของคุณ
yourdomain.com › ?p=83921
สล็อตเว็บตรง แตกง่าย ฝากถอนไม่มีขั้นต่ำ …

yourdomain.com › products › 2kx9-cheap
激安 ブランド バッグ 通販 …
จุดสังเกต: หน้าที่คุณไม่ได้สร้าง ชื่อหน้าเป็นเว็บพนัน หรือเป็นภาษาญี่ปุ่นทั้งที่เว็บเป็นภาษาไทย คืออาการที่เรียกว่า SEO Spam ซึ่งมักมาพร้อม Backdoor อ่านวิธีจัดการต่อได้ที่ Search Console แจ้ง Security Issues
วิธีตรวจสอบเบื้องต้นด้วยตัวเอง
ก่อนจะสรุปว่าเว็บติดมัลแวร์จริงหรือไม่ ลองทำตามขั้นตอนเหล่านี้:
- สแกนด้วยเครื่องมือออนไลน์ฟรี เช่น Sucuri SiteCheck หรือ VirusTotal เพียงใส่ URL เว็บก็ตรวจได้ทันที
- ค้นใน Google ด้วยคำสั่ง
site:ชื่อเว็บของคุณเพื่อดูว่ามีหน้าแปลกปลอมหรือภาษาต่างด้าวโผล่ในผลค้นหาหรือไม่ - ตรวจรายชื่อผู้ใช้ ที่เมนู Users ใน wp-admin ว่ามี Admin ที่ไม่รู้จักหรือไม่
- ดูไฟล์ที่ถูกแก้ไขล่าสุด ผ่าน File Manager หรือ FTP (WordPress.org ระบุว่าไฟล์อย่าง .htaccess, index.php, header.php และ footer.php ถูกแก้บ่อย เพราะกระทบทุกหน้า) โดยเฉพาะไฟล์
index.php,wp-config.phpและ.htaccess(อ่าน วิธีตรวจไฟล์ต้องสงสัยใน WordPress) - ติดตั้ง Wordfence แล้วสั่ง Scan เพื่อให้ระบบช่วยชี้ไฟล์ที่ผิดปกติ
ถ้าพบว่าติดมัลแวร์ ต้องทำอะไรต่อ
หากยืนยันแล้วว่าเว็บติดมัลแวร์จริง ขั้นตอนเร่งด่วนคือ เปลี่ยนรหัสผ่านทั้งหมด (WordPress, Hosting, FTP, Database), สำรองข้อมูลปัจจุบันไว้, แล้วเริ่มกระบวนการกำจัด ดูรายละเอียดได้ที่ เว็บ WordPress โดนแฮก ต้องทำอะไรก่อน และ วิธีล้างมัลแวร์ WordPress ด้วยตัวเอง
ป้องกันไม่ให้กลับมาติดซ้ำ
การกำจัดมัลแวร์เป็นเพียงครึ่งทาง สิ่งสำคัญกว่าคือการปิดช่องโหว่ไม่ให้ติดซ้ำ:
- อัปเดต WordPress, Plugin และ Theme ให้เป็นเวอร์ชันล่าสุดเสมอ
- ลบ Plugin/Theme เถื่อนและที่ไม่ได้ใช้ออกให้หมด
- ตั้งรหัสผ่านที่แข็งแรงและเปิดใช้ Two-Factor Authentication (2FA)
- จำกัดจำนวนครั้งการ Login และซ่อนหน้า wp-admin (อ่าน วิธีป้องกัน WordPress ไม่ให้โดนแฮก)
- ทำตาม Checklist ความปลอดภัย WordPress ให้ครบ
เมื่อไหร่ควรเรียกผู้เชี่ยวชาญ
คุณควรปรึกษาผู้เชี่ยวชาญทันทีหากเข้าข่ายต่อไปนี้: เว็บติดมัลแวร์ซ้ำหลังจากลบไปแล้ว (มักเกิดจาก Backdoor ที่ฝังลึก), เว็บเป็นร้านค้าหรือสร้างรายได้ที่หยุดไม่ได้, โดน Google Blacklist, หรือคุณไม่มั่นใจว่าจะแยกไฟล์มัลแวร์ออกจากไฟล์ระบบได้ บริการ ล้างไวรัส WordPress ของเราจะสแกน กำจัด Backdoor และปิดช่องโหว่ให้ครบในครั้งเดียว
- ถ้าอาการหลักคือเว็บเด้งไปเว็บอื่น ดูวิธีเช็กและแก้ได้ที่ เว็บเด้งไปเว็บอื่น เกิดจากอะไร
- ถ้าพบอาการแล้วต้องการยืนยันด้วยเครื่องมือ อ่าน วิธีเช็คว่าเว็บไซต์ติดไวรัสหรือไม่ ด้วยเครื่องมือฟรี ซึ่งเปรียบเทียบว่าแต่ละเครื่องมือตรวจอะไรได้และมีข้อจำกัดอะไร
- ถ้า Chrome หรือผลค้นหาขึ้นคำเตือนว่าเว็บอาจเป็นอันตราย ดูวิธีตรวจสถานะและระยะเวลาถอดคำเตือนที่ Google เตือนเว็บไซต์นี้อาจเป็นอันตราย
- ถ้าผลค้นหาใน Google แสดงเนื้อหาที่ไม่ตรงกับเว็บจริง ให้ดูวิธีตรวจใน Cloaking คืออะไร
คำถามที่พบบ่อย
มัลแวร์ WordPress ลบเองได้ไหม?
ลบเองได้หากเป็นการติดเชื้อแบบไม่ซับซ้อนและคุณมีพื้นฐานด้านไฟล์เซิร์ฟเวอร์ แต่ความเสี่ยงคือมักหลงเหลือ Backdoor ทำให้ติดซ้ำ จึงควรชั่งน้ำหนักระหว่างล้างเองกับจ้างผู้เชี่ยวชาญ
ข้อมูลในเว็บจะหายไหมถ้าล้างมัลแวร์?
หากทำอย่างถูกวิธีและสำรองข้อมูลก่อน ข้อมูลจะไม่หาย เรามีขั้นตอน Backup ก่อนดำเนินการทุกครั้งเพื่อลดความเสี่ยง
Wordfence เวอร์ชันฟรีเพียงพอไหม?
เพียงพอสำหรับการสแกนและป้องกันเบื้องต้น แต่การกำจัดมัลแวร์ที่ฝังลึกยังต้องอาศัยการตรวจไฟล์ด้วยมือ
ใช้เวลานานแค่ไหนในการกำจัดมัลแวร์?
โดยทั่วไป 1–3 วัน ขึ้นกับความรุนแรงและจำนวนไฟล์ที่ติดเชื้อ เราจะประเมินและแจ้งระยะเวลาก่อนเริ่มงานเสมอ
ค่าบริการล้างมัลแวร์เท่าไหร่?
เริ่มต้นที่ 3,500 บาท ขึ้นกับขนาดเว็บและความเสียหาย โดยจะแจ้งราคาให้ชัดเจนก่อนเริ่มงาน
มัลแวร์กับไวรัสในเว็บ WordPress ต่างกันไหม?
ในภาษาพูด “เว็บติดไวรัส” มักหมายถึงเรื่องเดียวกับติดมัลแวร์ แต่ในทางเทคนิค มัลแวร์ (Malware) เป็นคำรวมของโค้ดอันตรายทุกแบบ เช่น Backdoor, Web Shell, โค้ด Redirect และสแปม ซึ่งบนเว็บ WordPress ส่วนใหญ่เป็นโค้ดที่ถูกฝังในไฟล์หรือฐานข้อมูล
WordPress ติดมัลแวร์ได้อย่างไร?
ช่องทางหลักคือไม่อัปเดต WordPress, Plugin และ Theme (Patchstack พบว่าช่องโหว่ใหม่ปี 2025 อยู่ใน Plugin 91% และ Theme 9%) รองลงมาคือ Plugin หรือ Theme เถื่อน (Nulled) ที่มักมี Backdoor ฝังมาตั้งแต่แรก รหัสผ่านอ่อนแอหรือใช้ Username ว่า admin และโฮสติ้งที่ความปลอดภัยหละหลวม
แหล่งอ้างอิง
- W3Techs. (2026). Usage statistics and market share of WordPress. สืบค้นเมื่อ 3 พฤศจิกายน 2026, จาก https://w3techs.com/technologies/details/cm-wordpress
- Google Search Central. (ม.ป.ป.). Spam policies for Google web search. สืบค้นเมื่อ 3 พฤศจิกายน 2026, จาก https://developers.google.com/search/docs/essentials/spam-policies
- Sucuri. (2026). The Security Risks of Using Nulled WordPress Plugins. สืบค้นเมื่อ 3 พฤศจิกายน 2026, จาก https://blog.sucuri.net/2026/03/the-security-risks-of-using-nulled-wordpress-plugins.html
- Patchstack. (2026). State of WordPress Security in 2026. สืบค้นเมื่อ 3 พฤศจิกายน 2026, จาก https://patchstack.com/whitepaper/state-of-wordpress-security-in-2026/
- WordPress.org. (2026). FAQ: My site was hacked. สืบค้นเมื่อ 3 พฤศจิกายน 2026, จาก https://wordpress.org/documentation/article/faq-my-site-was-hacked/
- Sucuri. (ม.ป.ป.). Sucuri SiteCheck. สืบค้นเมื่อ 3 พฤศจิกายน 2026, จาก https://sitecheck.sucuri.net/
- VirusTotal. (ม.ป.ป.). VirusTotal. สืบค้นเมื่อ 3 พฤศจิกายน 2026, จาก https://www.virustotal.com/
- WordPress.org. (ม.ป.ป.). Wordfence Security (WordPress.org plugin directory). สืบค้นเมื่อ 3 พฤศจิกายน 2026, จาก https://wordpress.org/plugins/wordfence/