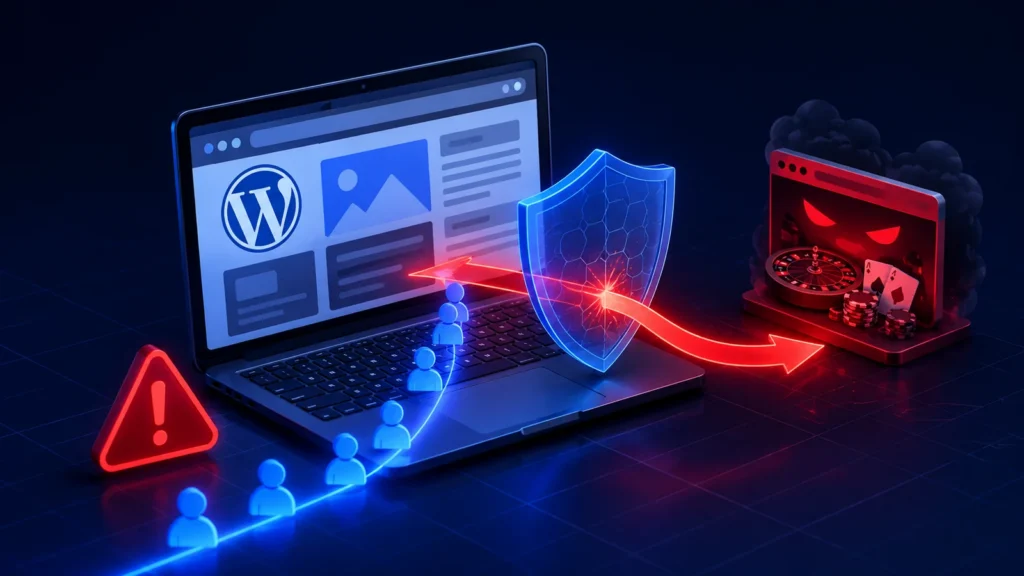
หนึ่งในอาการที่เจ้าของเว็บ WordPress ในไทยเจอบ่อยที่สุดคือ “เว็บเด้งไปเว็บพนัน” โดยที่ตัวเองไม่ได้ทำอะไร อาการนี้คือสัญญาณชัดเจนว่าเว็บถูกแฮกและฝังโค้ดอันตราย บทความนี้จะอธิบายว่าทำไมถึงเกิดขึ้น พร้อมวิธีตรวจสอบและแก้ไขให้หายขาด
อาการของเว็บที่ถูกฝัง Redirect
- พิมพ์ชื่อเว็บแล้วเด้งไปเว็บพนัน เว็บปลอม หรือเว็บภาษาต่างประเทศ
- เด้งเฉพาะเมื่อเข้าจากมือถือ หรือเฉพาะเมื่อคลิกจาก Google แต่เข้าตรงจากคอมไม่เด้ง (แฮกเกอร์ตั้งใจให้เจ้าของเว็บไม่ทันสังเกต)
- เด้งเฉพาะตอนเปิดแบบไม่ระบุตัวตน (Incognito)
- Google ขึ้นเตือนว่าเว็บอาจเป็นอันตราย
โค้ด Redirect มักถูกฝังไว้ที่ไหน
มัลแวร์ประเภทนี้มักซ่อนตัวในจุดเหล่านี้ ซึ่งเป็นเหตุผลที่ลบยากและกลับมาเป็นซ้ำ:
- ไฟล์
.htaccess— เพิ่มกฎ Redirect ทราฟฟิกจากมือถือหรือ Search Engine - ไฟล์
index.phpหรือheader.phpของ Theme - ในฐานข้อมูล ตาราง
wp_optionsช่องsiteurlและhomeถูกแก้ - ฝัง JavaScript ในตาราง
wp_postsหรือฉีดผ่าน Plugin ที่มีช่องโหว่
วิธีตรวจสอบและแก้ไข
- ตรวจไฟล์ .htaccess ว่ามีโค้ดแปลกปลอมหรือ RewriteRule ที่ไม่ได้ใส่เองหรือไม่
- ตรวจค่า siteurl และ home ที่ Settings > General ว่าตรงกับโดเมนจริง
- สแกนด้วย Wordfence หรือ Sucuri เพื่อค้นหาไฟล์ที่ถูกฝังโค้ด (อ่าน วิธีตรวจไฟล์ต้องสงสัย)
- เปลี่ยนรหัสผ่านทั้งหมด ทั้ง WordPress, Hosting, FTP และ Database
- ค้นหา Backdoor ที่เป็นต้นตอของการติดซ้ำ (อ่าน ทำไมเว็บติดมัลแวร์ซ้ำ)
เมื่อไหร่ควรเรียกผู้เชี่ยวชาญ
หากลบแล้วเว็บยังเด้งซ้ำ หรือคุณไม่มั่นใจในการแก้ไฟล์ระบบและฐานข้อมูล บริการ ล้างไวรัส WordPress ของเราจะกำจัดโค้ด Redirect ค้นหา Backdoor และปิดช่องโหว่ให้ครบ เพื่อไม่ให้กลับมาเป็นซ้ำ ดูภาพรวมอาการทั้งหมดได้ที่ อาการ WordPress ติดมัลแวร์
คำถามที่พบบ่อย
ทำไมเว็บเด้งเฉพาะมือถือ แต่คอมไม่เด้ง?
เพราะแฮกเกอร์เขียนโค้ดให้ Redirect เฉพาะอุปกรณ์มือถือหรือทราฟฟิกจาก Search Engine เพื่อหลบไม่ให้เจ้าของเว็บที่มักเข้าจากคอมพิวเตอร์สังเกตเห็น
ลบโค้ดเด้งแล้วทำไมกลับมาเป็นอีก?
มักเป็นเพราะยังมี Backdoor หลงเหลืออยู่ ทำให้แฮกเกอร์กลับเข้ามาฝังโค้ดซ้ำได้ ต้องกำจัด Backdoor และปิดช่องโหว่ให้ครบ
เว็บเด้งเว็บพนันกระทบ SEO ไหม?
กระทบมาก เพราะ Google อาจขึ้นเตือนว่าเว็บอันตรายและถอดเว็บออกจากผลค้นหา ควรรีบแก้และส่งขอตรวจสอบใหม่ผ่าน Search Console