สรุปคำตอบ
ความปลอดภัย WordPress เริ่มจากพื้นฐานที่ทำได้ทันที คืออัปเดต WordPress Core, Plugin และ Theme ให้เป็นเวอร์ชันล่าสุด ลบ Plugin และ Theme ที่ไม่ใช้หรือของเถื่อน ตั้งรหัสผ่านที่แข็งแรง และเลิกใช้ Username ว่า admin จากนั้นป้องกันหน้า Login ด้วย 2FA และ Limit Login Attempts ปิด XML-RPC และ File Editing ตั้ง File Permission ไฟล์ 644 โฟลเดอร์ 755 แล้วตั้ง Backup อัตโนมัติพร้อม Security Plugin ไว้เฝ้าระวัง ความปลอดภัยต้องดูแลต่อเนื่อง ไม่ใช่ทำครั้งเดียวจบ
เว็บไซต์ WordPress ที่ปลอดภัยไม่ได้เกิดจากโชค แต่เกิดจากการตั้งค่าและดูแลอย่างเป็นระบบ บทความนี้รวบรวม Checklist ความปลอดภัยที่เจ้าของเว็บทุกคนควรทำตาม เรียงจากสิ่งที่ทำได้ทันทีด้วยตัวเอง ไปจนถึงการตั้งค่าเชิงลึก เพื่อลดความเสี่ยงจากการโดนแฮก ติดมัลแวร์ และ Brute Force ให้น้อยที่สุด
1. พื้นฐานที่ต้องทำทันที
- อัปเดตทุกอย่างให้เป็นเวอร์ชันล่าสุด — ทั้ง WordPress Core, Plugin และ Theme เพราะช่องโหว่ใหม่ที่พบในปี 2025 อยู่ใน Plugin 91% และ Theme 9% ส่วน Core มีเพียง 6 รายการ (Patchstack 2026)
- ลบ Plugin และ Theme ที่ไม่ได้ใช้ — โดยเฉพาะของเถื่อน (Nulled) ซึ่งมักถูกแก้โค้ดให้มี Backdoor ฝังมา (MITRE CWE-506) และคู่มือ Hardening ของ WordPress.orgแนะนำให้ลบ Plugin ที่ไม่ใช้ออกจากระบบ
- ตั้งรหัสผ่านที่แข็งแรง — ยาวอย่างน้อย 15 ตัวอักษรและไม่ใช้ซ้ำกับเว็บอื่น ตาม NIST SP 800-63B ที่กำหนดขั้นต่ำ 15 ตัวอักษรสำหรับรหัสผ่านที่ใช้เป็นปัจจัยเดียว และไม่ให้บังคับผสมชนิดตัวอักษร
- เลิกใช้ Username ว่า admin — เพราะเป็นชื่อแรกที่บอททุกตัวจะลองเดา
2. ป้องกันหน้า Login
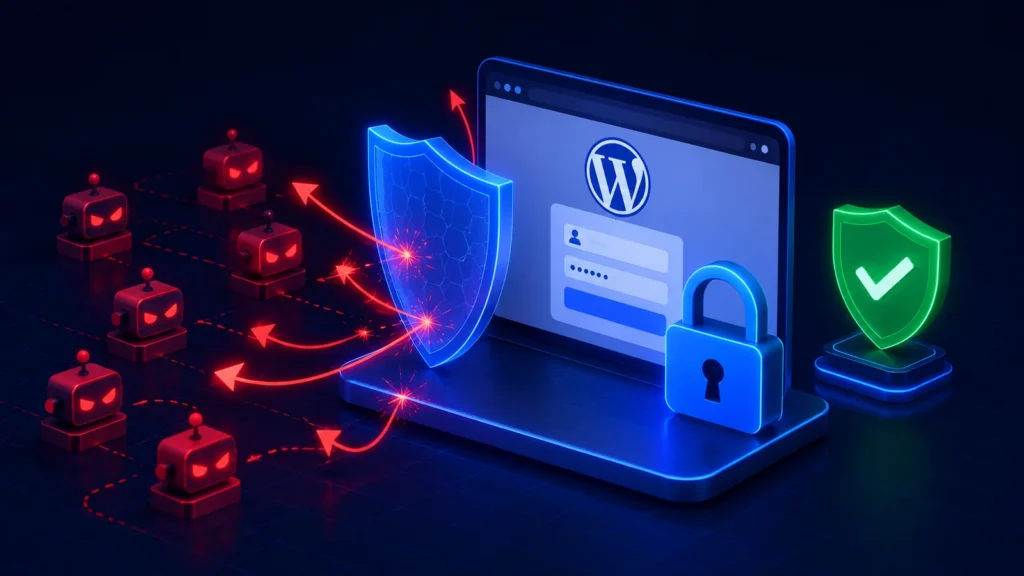
หน้า wp-login.php คือประตูที่ถูกโจมตีบ่อย (ดูคู่มือ Brute Force Attacks) ควรเสริมการป้องกันดังนี้:
- เปิด Two-Factor Authentication (2FA) เพื่อให้แม้รหัสผ่านหลุดก็ยังเข้าไม่ได้
- จำกัดจำนวนครั้งการ Login (Limit Login Attempts) เพื่อบล็อก IP ที่สุ่มรหัส (อ่าน การโจมตีแบบ Brute Force)
- เปลี่ยน URL หน้า Login จาก
/wp-adminเป็นเส้นทางลับ เพื่อหลบบอทอัตโนมัติ - ใช้ Cloudflare หรือ WAF ช่วยกรองทราฟฟิกอันตรายก่อนถึงเว็บ
3. ปิดช่องโหว่ที่มักถูกมองข้าม
- ปิด XML-RPC หากไม่ได้ใช้ เพราะ xmlrpc.php เป็นเป้าหมาย Brute Force ที่พบบ่อยตามWordPress.org (อ่าน XML-RPC คืออะไร)
- ปิด File Editing ใน Dashboard ตามคู่มือ Hardening โดยเพิ่ม
define('DISALLOW_FILE_EDIT', true);ในwp-config.php - ตั้งค่า File Permission ให้ถูกต้อง ตามคู่มือ Hardening ไฟล์ 644 โฟลเดอร์ 755 และ wp-config.php 400 หรือ 440 (อ่าน การตั้งค่า File Permission)
- ปกป้องไฟล์สำคัญ เช่น
wp-config.phpและ.htaccessไม่ให้เข้าถึงจากภายนอก (คู่มือ Hardening มีตัวอย่างกฎ Require all denied สำหรับ wp-config.php) - จำกัดจำนวน Admin ให้มีเท่าที่จำเป็น (อ่าน ความเสี่ยงของการมี Admin หลายคน)
4. สำรองข้อมูลและเฝ้าระวัง
- ตั้ง Backup อัตโนมัติ ทั้งไฟล์และฐานข้อมูล (ดูคู่มือ WordPress Backups) และเก็บสำเนาไว้นอกเซิร์ฟเวอร์ (อ่าน วิธี Backup WordPress)
- ติดตั้ง Security Plugin เพื่อสแกนและแจ้งเตือนความผิดปกติ (อ่าน จำเป็นต้องมี Security Plugin ไหม)
- เฝ้าดู Log การเข้าสู่ระบบ เพื่อสังเกตความพยายามเข้าถึงที่ผิดปกติ
เมื่อไหร่ควรให้ผู้เชี่ยวชาญตั้งค่าให้
หากเว็บของคุณสร้างรายได้ มีข้อมูลลูกค้า หรือคุณต้องการความมั่นใจว่าตั้งค่าครบถ้วนถูกต้อง บริการ เสริมความปลอดภัย WordPress ของเราจะทำ Security Audit และ Hardening เชิงลึกให้ครบทุกจุด อ่านเพิ่มเติมว่า Security Hardening คืออะไร
- ถ้าต้องการรู้ว่าช่องโหว่ประเภทไหนถูกโจมตีจริงมากที่สุดในปี 2025 อ่านต่อที่ สถิติช่องโหว่ WordPress 2026
- สำหรับขั้นตอนเปิด 2FA ทีละขั้นและวิธีกู้บัญชีเมื่อโทรศัพท์หาย ดูที่ 2FA คืออะไร ยืนยันตัวตน 2 ขั้นตอนทำงานอย่างไร
ถ้าต้องการให้มีคนทำ Checklist นี้ให้ต่อเนื่องทุกเดือน ดูบริการ รับดูแลเว็บไซต์ WordPress รายเดือน ซึ่งรวมการอัปเดต Backup และสแกนมัลแวร์
คำถามที่พบบ่อย
ทำ Checklist นี้แล้วการันตีว่าไม่โดนแฮกไหม?
ไม่มีใครรับประกันความปลอดภัย 100% ได้ แต่การทำตาม Checklist นี้จะลดความเสี่ยงลงอย่างมีนัยสำคัญ และทำให้เว็บคุณไม่ใช่เป้าหมายง่าย ๆ ของบอท
จำเป็นต้องติดตั้ง Security Plugin หลายตัวไหม?
ไม่ควร เพราะ Plugin หลายตัวที่ทำงานซ้ำซ้อนกันอาจขัดแย้งกันและทำให้เว็บช้า เลือกตัวที่ดีตัวเดียวก็เพียงพอ
Cloudflare ฟรีช่วยเรื่องความปลอดภัยได้จริงไหม?
ได้จริง แม้แพ็กเกจฟรีก็ช่วยกรองบอท ป้องกัน DDoS เบื้องต้น และซ่อน IP จริงของเซิร์ฟเวอร์ได้
ควรเริ่มทำความปลอดภัย WordPress จากข้อไหนก่อน?
เริ่มจากอัปเดต WordPress Core, Plugin และ Theme ทั้งหมด และลบตัวที่ไม่ได้ใช้ เพราะการโดนแฮกส่วนใหญ่มาจากช่องโหว่ในเวอร์ชันเก่า จากนั้นจึงเปลี่ยนรหัสผ่านให้แข็งแรงและเปิด 2FA ที่หน้า Login
DISALLOW_FILE_EDIT คืออะไร ควรเปิดไหม?
DISALLOW_FILE_EDIT คือค่าตั้งใน wp-config.php ที่ปิดเมนูแก้ไขไฟล์ Theme และ Plugin ใน Dashboard ควรเปิดใช้โดยเพิ่ม define('DISALLOW_FILE_EDIT', true); เพื่อไม่ให้ผู้ที่ได้บัญชี Admin ไปแก้โค้ดหรือฝังมัลแวร์ผ่านหน้า Dashboard ได้ง่าย
แหล่งอ้างอิง
- Patchstack. (2026). State of WordPress Security in 2026. สืบค้นเมื่อ 3 พฤศจิกายน 2026, จาก https://patchstack.com/whitepaper/state-of-wordpress-security-in-2026/
- MITRE. (ม.ป.ป.). CWE-506: Embedded Malicious Code. สืบค้นเมื่อ 3 พฤศจิกายน 2026, จาก https://cwe.mitre.org/data/definitions/506.html
- WordPress.org. (ม.ป.ป.). Hardening WordPress (Advanced Administration Handbook). สืบค้นเมื่อ 3 พฤศจิกายน 2026, จาก https://developer.wordpress.org/advanced-administration/security/hardening/
- National Institute of Standards and Technology. (2025). NIST Special Publication 800-63B-4: Digital Identity Guidelines, Authentication and Authenticator Lifecycle Management. สืบค้นเมื่อ 3 พฤศจิกายน 2026, จาก https://pages.nist.gov/800-63-4/sp800-63b.html
- WordPress.org. (ม.ป.ป.). Brute Force Attacks (Advanced Administration Handbook). สืบค้นเมื่อ 3 พฤศจิกายน 2026, จาก https://developer.wordpress.org/advanced-administration/security/brute-force/
- WordPress.org. (ม.ป.ป.). WordPress Backups. สืบค้นเมื่อ 3 พฤศจิกายน 2026, จาก https://wordpress.org/documentation/article/wordpress-backups/